Ein abgelaufener API-Schlüssel, eine Bank, die Nein sagt, oder jemand, der an deiner Kasse gestohlene Karten testet: In der Bestellübersicht sieht all das gleich aus. Checkout Doctor unterscheidet sie kostenlos und sagt dir, welche du selbst beheben musst. Pro stoppt einen Kartentest-Angriff, sobald er beginnt, ohne deine echten Kunden zu blockieren.
Kostenlos, ohne Einschränkungen und ohne Zeitlimit · Keine Kreditkarte nötig
Jeder Shop hat fehlgeschlagene Zahlungen. Meistens liegt es an der Bank des Kunden oder an einem Tippfehler, und es gibt nichts zu beheben. Einige wenige bedeuten, dass deine Kasse für alle kaputt ist, und eine plötzliche Häufung deutet meist auf einen Angriff hin. Checkout Doctor liest die Fehlermeldung, die der Kunde tatsächlich gesehen hat, und ordnet jeden Fehler seinem Verursacher zu.
Ein falscher oder abgelaufener API-Schlüssel, ein nicht aktiviertes Konto, ein Website-Fehler. Bis du es behebst, ist jeder Kunde betroffen, deshalb erfährst du davon zuerst.
Viele kleine Ablehnungen in kurzer Zeit von wenigen Besuchern oder Wegwerf-E-Mail-Adressen. Dein Gateway funktioniert; jemand prüft gestohlene Karten.
Nicht genug Guthaben, ein falscher Sicherheitscode, eine abgelaufene Karte. In jedem Shop normal, und auf deiner Seite lässt sich daran nichts ändern.
Es lernt das übliche Tempo deines Shops und sagt dir Bescheid, wenn eine Flaute ungewöhnlich ist, auch wenn nichts fehlgeschlagen ist.
Funktioniert mit dem Kassen-Block und der klassischen Kasse, mit jedem Zahlungs-Gateway und mit HPOS.
Die kostenlose Version sagt dir, was schiefgelaufen ist und wessen Schuld es ist. Pro stoppt den Angriff, erklärt die Codes des Gateways und beziffert, was es dich kostet.
Sobald Kartentests bestätigt sind, verschärft Pro die eigene Ratenbegrenzung der WooCommerce-Kasse und weist nur Besucher und E-Mail-Adressen ab, die wiederholt scheitern. Neue Kunden bezahlen ganz normal, und nach der von dir gewählten Zeit schaltet er sich von selbst ab.
Cloudflare Turnstile, hCaptcha oder Google reCAPTCHA im Kassen-Block und in der klassischen Kasse. Lass es nur im Sperrmodus laufen, dann sehen echte Kunden es normalerweise nie. Die Einrichtung dauert fünf Minuten, mit einer Anleitung direkt im Plugin.
Jeder abgewiesene Bezahlvorgang wird mit dem Grund protokolliert. Ruft ein Kunde an, gib seine E-Mail-Adresse ein und sieh sofort, ob er abgewiesen wurde. Adressen werden als Hash verglichen und nie gespeichert.
do_not_honor, INSTRUMENT_DECLINED, api_key_expired: Codes von Stripe, WooPayments, PayPal und Square werden übersetzt in das, was passiert ist, wer jetzt am Zug ist und was du dem Kunden sagen kannst.
Umsatz, fehlgeschlagene Bezahlvorgänge nach Ursache, gestoppte Angriffe und durch behebbare Fehler verlorenes Geld, am 1. jedes Monats. Er trägt nur deinen Namen, sodass eine Agentur ihn als eigenen versenden kann, oder du speicherst ihn als PDF.
Slack, Discord oder ein beliebiger Webhook, zusätzlich zur E-Mail. Eine sofortige Benachrichtigung, wenn ein Sperrmodus beginnt, und optional eine tägliche Zusammenfassung von Umsatz und Fehlern.
Screenshots aus dem echten Plugin, während eines Kartentest-Angriffs auf einen Demo-Shop.
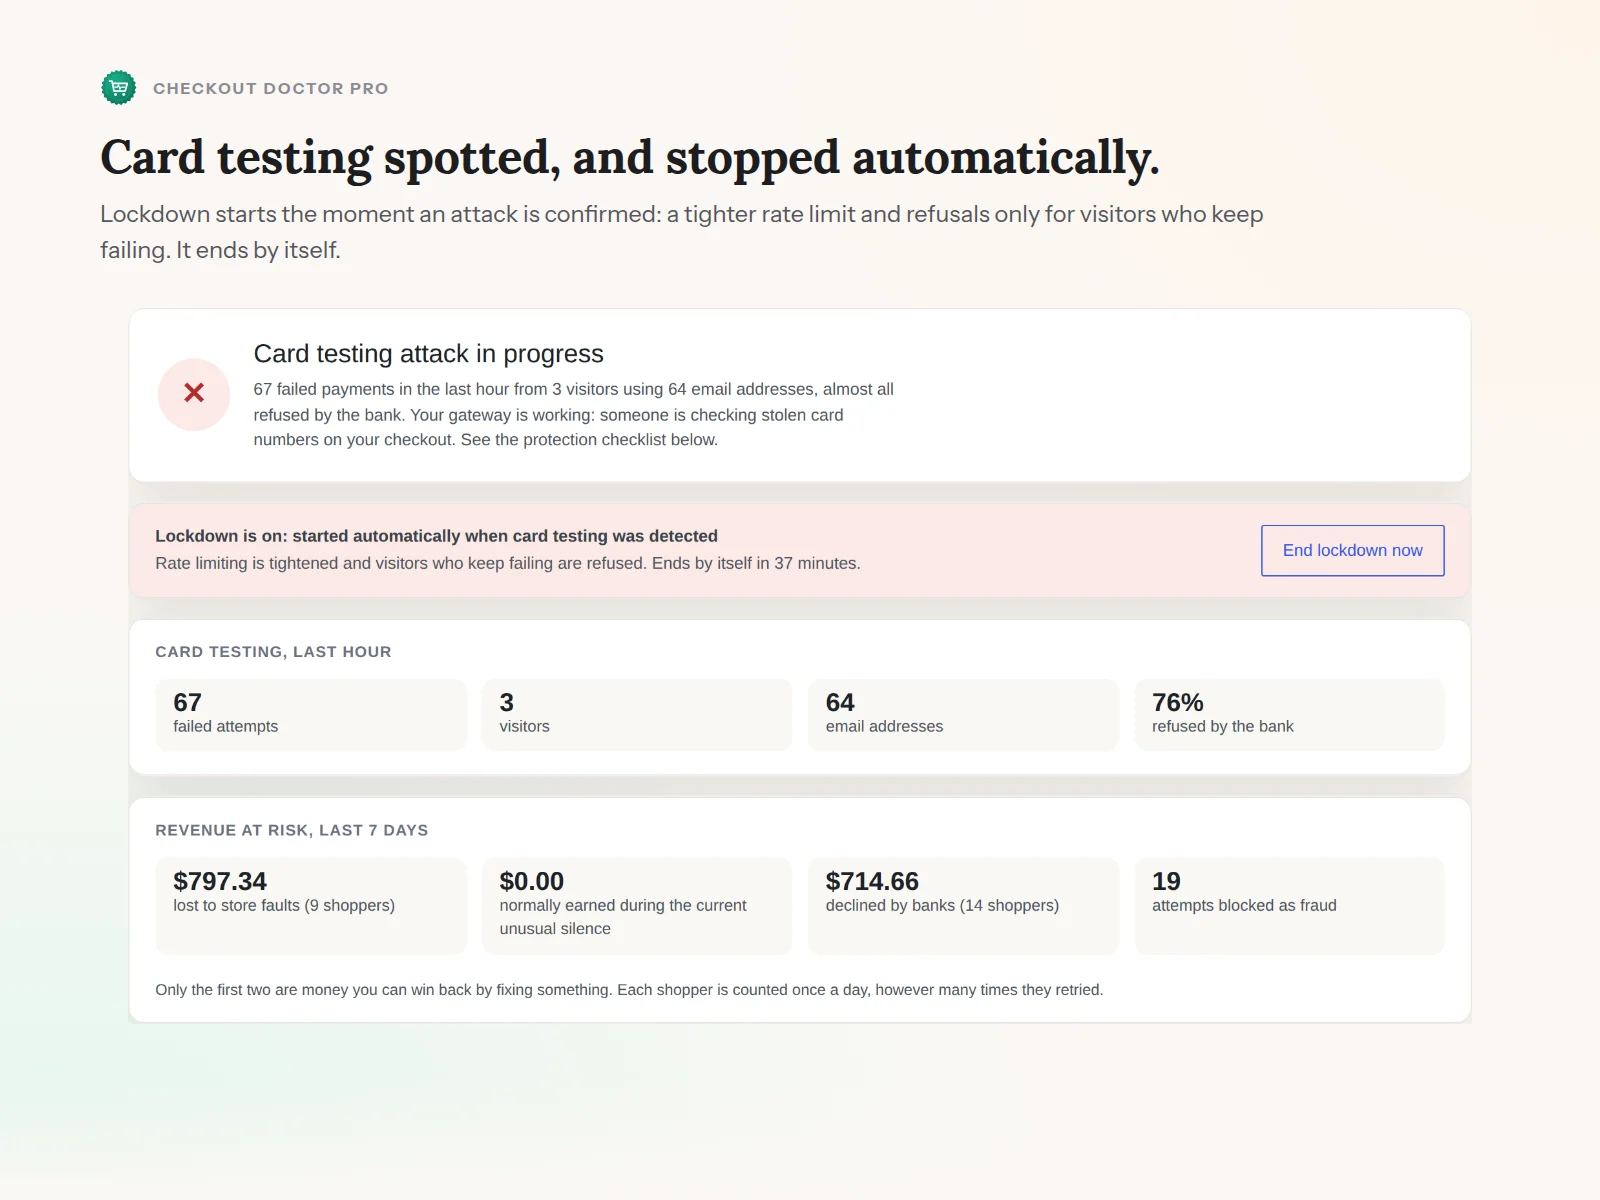
Ein Angriff, automatisch erkannt und gestoppt, mit dem gefährdeten Umsatz.
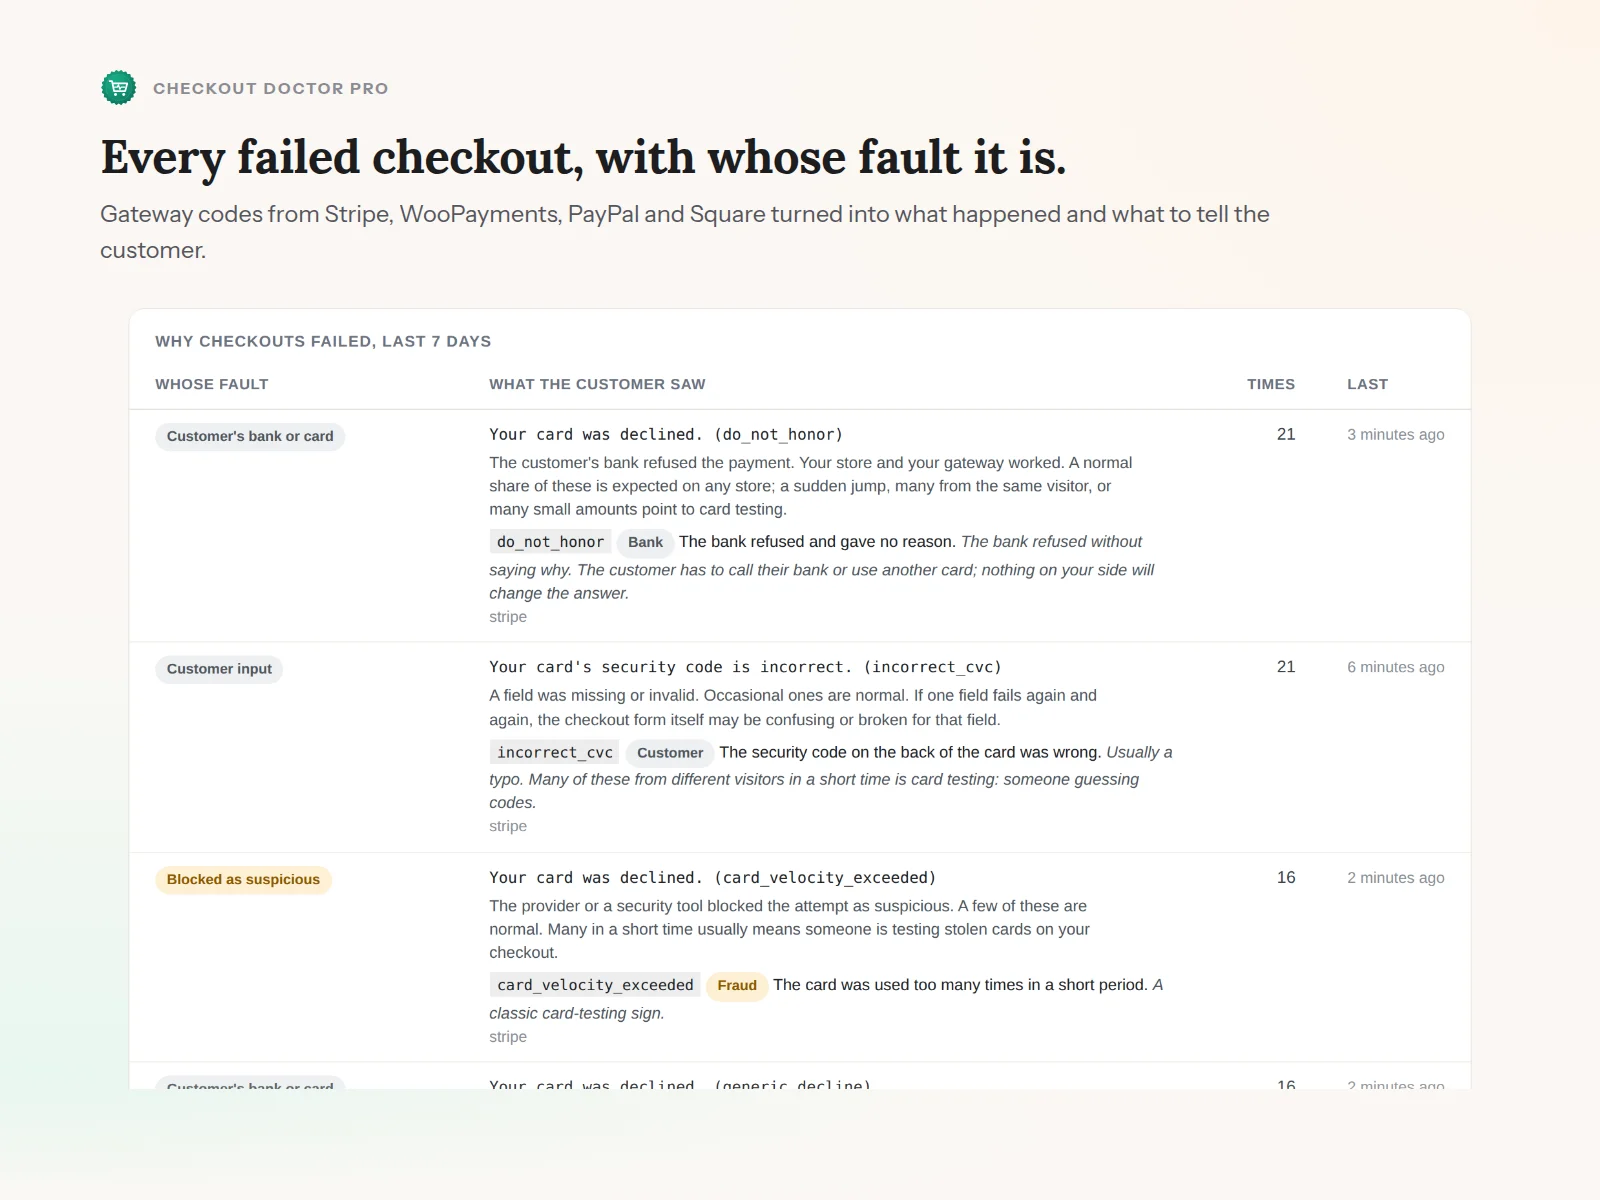
Jeder fehlgeschlagene Bezahlvorgang, wessen Schuld er ist und was der Code des Gateways bedeutet.
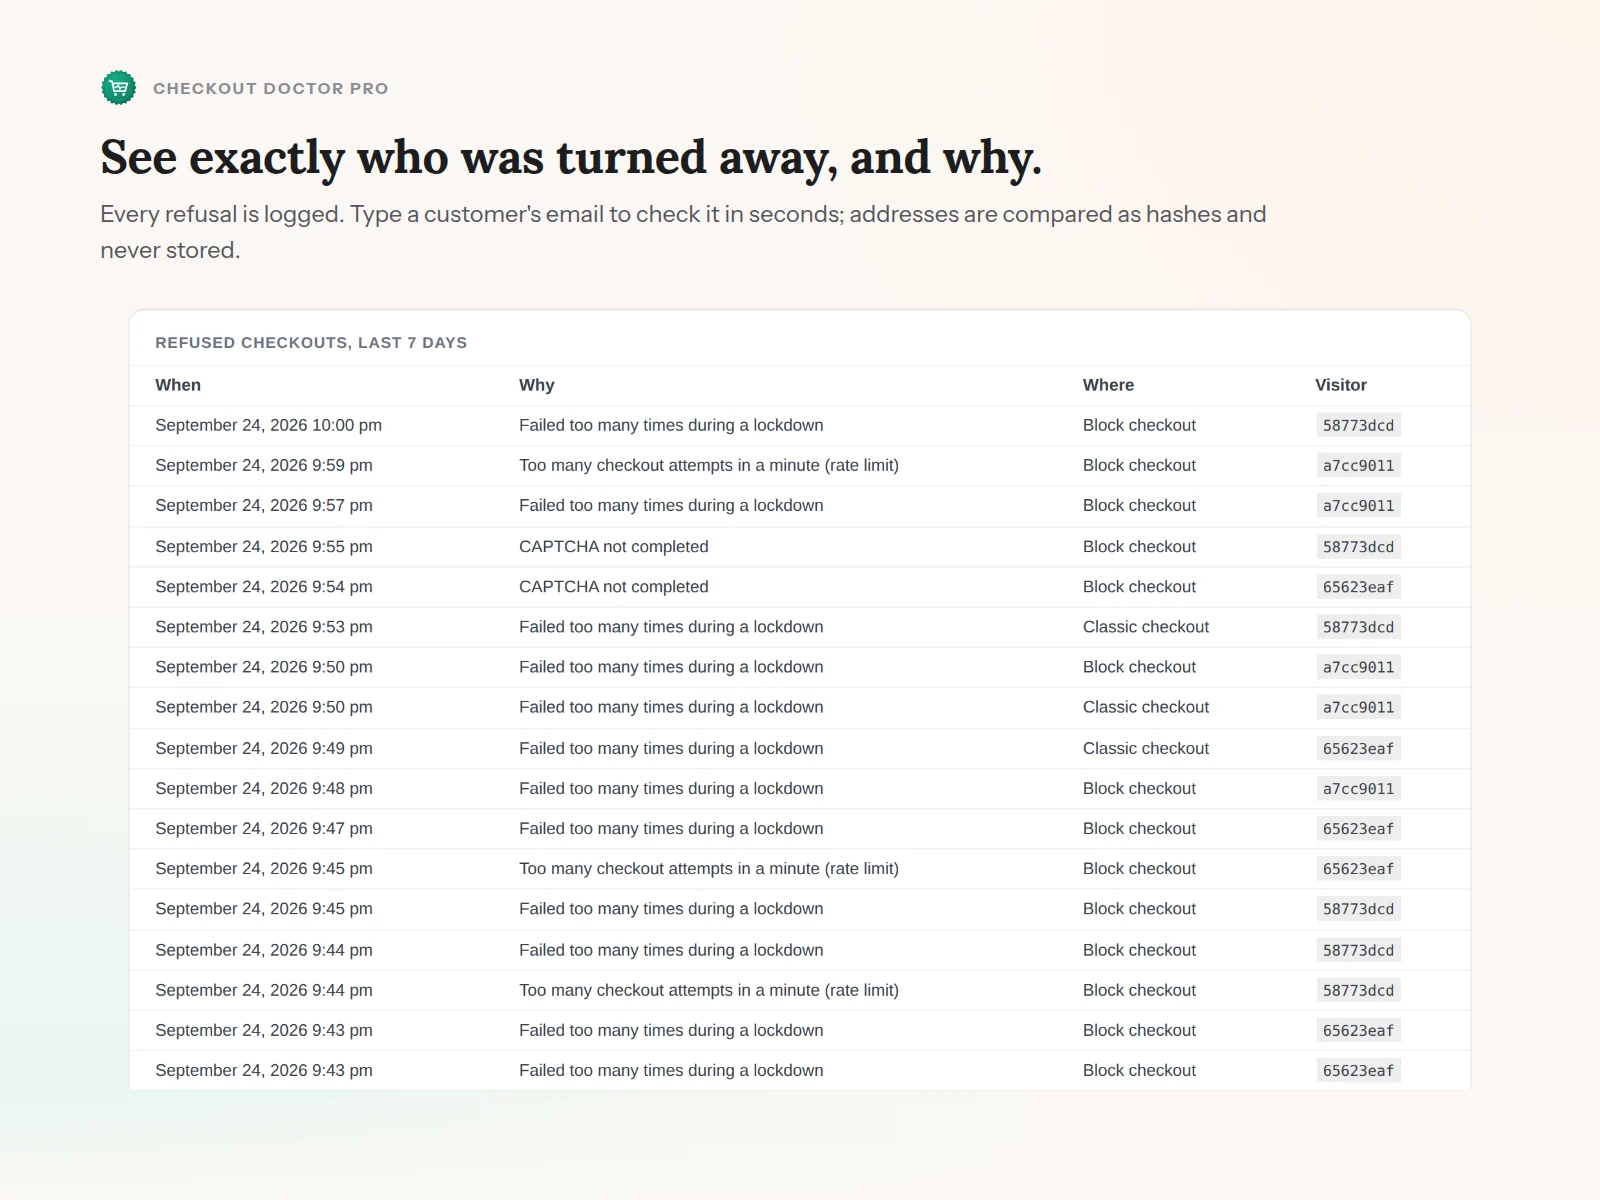
Genau, wer abgewiesen wurde, wann und warum.
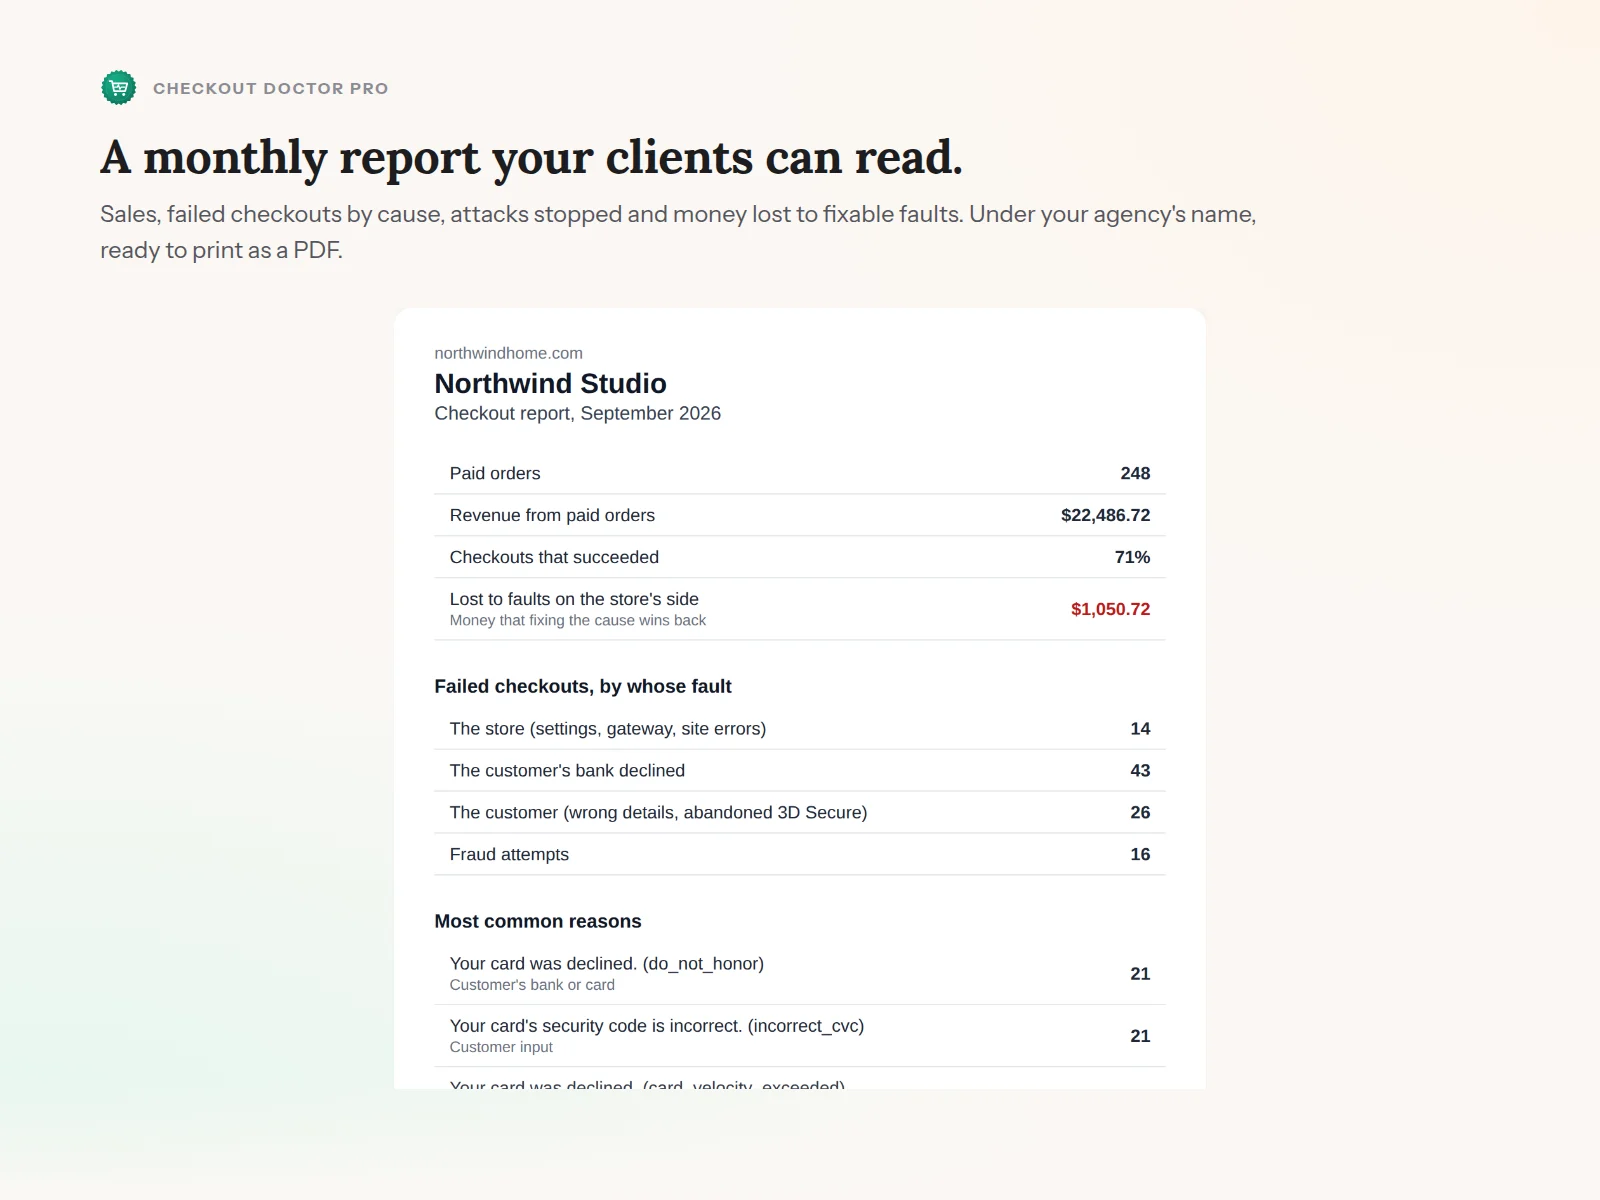
Der Monatsbericht, unter deinem eigenen Namen.
Es zeichnet die Fehlermeldung auf, die die Kasse tatsächlich angezeigt hat, aus dem Kassen-Block, der klassischen Kasse und fehlgeschlagenen Bestellungen, bei jeder Zahlungsmethode.
Es werden keine Kartendaten, Namen oder Adressen gespeichert. IP- und E-Mail-Adressen werden nur als Hash aufbewahrt, und die Einträge werden nach 90 Tagen gelöscht.
Es liest nur mit, bis du den Sperrmodus von Pro einschaltest. Alles läuft auf deinem eigenen Server; keine Bestelldaten verlassen deinen Shop.
Zu wissen, warum Bezahlvorgänge scheitern und wessen Schuld es ist, bleibt kostenlos, für immer und ohne Einschränkungen. Pro stoppt die Angriffe und zeigt, was sie kosten.
7 Tage Geld-zurück-Garantie.
Preise in USD, jährliche Abrechnung. Pro funktioniert bis zum Ende des bezahlten Jahres weiter.
Eine fehlgeschlagene Bestellung in WooCommerce verrät dir fast nichts. Derselbe rote Status steht für einen Tippfehler des Kunden, die Ablehnung einer Bank, einen abgelaufenen API-Schlüssel, der dich jeden Verkauf kostet, und einen Bot, der tausend gestohlene Karten ausprobiert. Shop-Betreiber erfahren erst Tage später, was es war, durch eine E-Mail des Gateways oder eine Rückbuchung.
Checkout Doctor beantwortet die eine Frage, die in dem Moment zählt, in dem es passiert: Was ist schiefgelaufen, und muss ich es beheben? Und wenn es ein Angriff ist, stoppt Pro ihn, ohne die Kunden abzuweisen, die du tatsächlich haben willst.
Es gehört zur Snagbane-Familie, zusammen mit Link Scanner und Cron Monitor.
Kein FTP und keine Kommandozeile. Alle starten mit dem kostenlosen Plugin, auch mit Pro: Pro ist eine kleine Erweiterung, die darauf aufbaut, kein Ersatz dafür.
Gehe bei aktivem WooCommerce zu Plugins → Plugin installieren und suche nach „Snagbane Checkout Doctor“.
Klicke auf Jetzt installieren, dann auf Aktivieren. Es gibt nichts einzustellen; die Aufzeichnung beginnt sofort, und deine letzten Bestellungen werden für den Verlauf eingelesen.
Du findest es unter WooCommerce → Checkout Doctor, mit einem Ergebnis in einem Satz ganz oben.
Nach dem Kauf schickt dir Freemius die Pro-.zip und einen Lizenzschlüssel per E-Mail. Lade sie unter Plugins → Plugin installieren → Plugin hochladen hoch, aktiviere sie und füge den Schlüssel ein, wenn du danach gefragt wirst.
Erfordert WordPress 6.4+, PHP 7.4+ und WooCommerce 8.0+.
E-Mail mit deinem Schlüssel verloren? Du kannst ihn jederzeit über das Freemius-Kundenportal wiederherstellen.
Kostenlos installiert, für immer kostenlos für die vollständige Diagnose und den Verlauf, keine Kreditkarte.
Kostenlos im offiziellen Plugin-Verzeichnis von WordPress.org. Updates kommen über dein WordPress-Dashboard.
 Checkout Doctor