Wygasły klucz API, odmowa banku albo ktoś, kto testuje skradzione karty na Twojej stronie zamówienia: na ekranie Zamówienia wszystko to wygląda tak samo. Checkout Doctor za darmo odróżnia jedno od drugiego i mówi, co musisz naprawić po swojej stronie. Pro zatrzymuje atak polegający na testowaniu kart w chwili, gdy się zaczyna, nie blokując Twoich prawdziwych klientów.
Za darmo, bez limitów i bez ograniczenia czasowego · Bez karty kredytowej
Nieudane płatności zdarzają się w każdym sklepie. Większość to odmowa banku klienta albo literówka i nie ma czego naprawiać. Nieliczne oznaczają, że składanie zamówień nie działa u nikogo, a nagły wysyp takich przypadków zwykle oznacza atak. Checkout Doctor odczytuje błąd, który faktycznie zobaczył każdy klient, i porządkuje każde niepowodzenie według tego, czyja to wina.
Błędny lub wygasły klucz API, nieaktywowane konto, błąd witryny. Problem dotyczy każdego klienta, dopóki go nie naprawisz, dlatego dowiadujesz się o nim w pierwszej kolejności.
Wiele odrzuconych płatności na niewielkie kwoty w krótkim czasie, od niewielu odwiedzających lub z jednorazowych adresów e-mail. Twoja bramka płatności działa; ktoś sprawdza skradzione karty.
Brak środków, błędny kod zabezpieczający, karta, która straciła ważność. To normalne w każdym sklepie i nic po Twojej stronie tego nie zmieni.
Poznaje zwykłe tempo sprzedaży w Twoim sklepie i daje znać, gdy cisza jest nietypowa, nawet jeśli nic nie zakończyło się błędem.
Działa zarówno z blokiem zamówienia, jak i z klasycznym zamówieniem, z każdą bramką płatności oraz z HPOS.
Darmowa wersja mówi, co poszło nie tak i czyja to wina. Pro zatrzymuje atak, objaśnia kody bramki płatności i pokazuje, ile to kosztuje.
Gdy tylko testowanie kart zostanie potwierdzone, Pro zaostrza wbudowane w WooCommerce ograniczenie liczby prób zamówienia i odrzuca wyłącznie odwiedzających oraz adresy e-mail, którym płatność wciąż się nie udaje. Nowi klienci składają zamówienia normalnie, a blokada wyłącza się sama po wybranym przez Ciebie czasie.
Cloudflare Turnstile, hCaptcha lub Google reCAPTCHA w bloku zamówienia i w klasycznym zamówieniu. Możesz ją włączać tylko podczas blokady, więc prawdziwi klienci zwykle jej nie widzą. Konfiguracja zajmuje pięć minut, a instrukcję krok po kroku znajdziesz we wtyczce.
Każde odrzucone zamówienie jest zapisywane wraz z przyczyną. Gdy dzwoni klient, wpisz jego adres e-mail i od razu sprawdź, czy został odrzucony. Adresy są porównywane jako hasze i nigdy nie są przechowywane.
do_not_honor, INSTRUMENT_DECLINED, api_key_expired: kody ze Stripe, WooPayments, PayPal i Square przełożone na to, co się stało, czyj teraz ruch i co powiedzieć klientowi.
Sprzedaż, nieudane zamówienia według przyczyny, zatrzymane ataki i pieniądze utracone przez błędy możliwe do naprawienia, 1. dnia każdego miesiąca. Raport nosi wyłącznie Twoją nazwę, więc agencja może wysłać go jako własny albo zapisać jako PDF.
Slack, Discord lub dowolny webhook, oprócz e-maila. Natychmiastowe powiadomienie, gdy zaczyna się blokada, oraz opcjonalne dzienne podsumowanie sprzedaży i niepowodzeń.
Zrzuty ekranu z prawdziwej wtyczki, wykonane podczas ataku polegającego na testowaniu kart w sklepie demonstracyjnym.
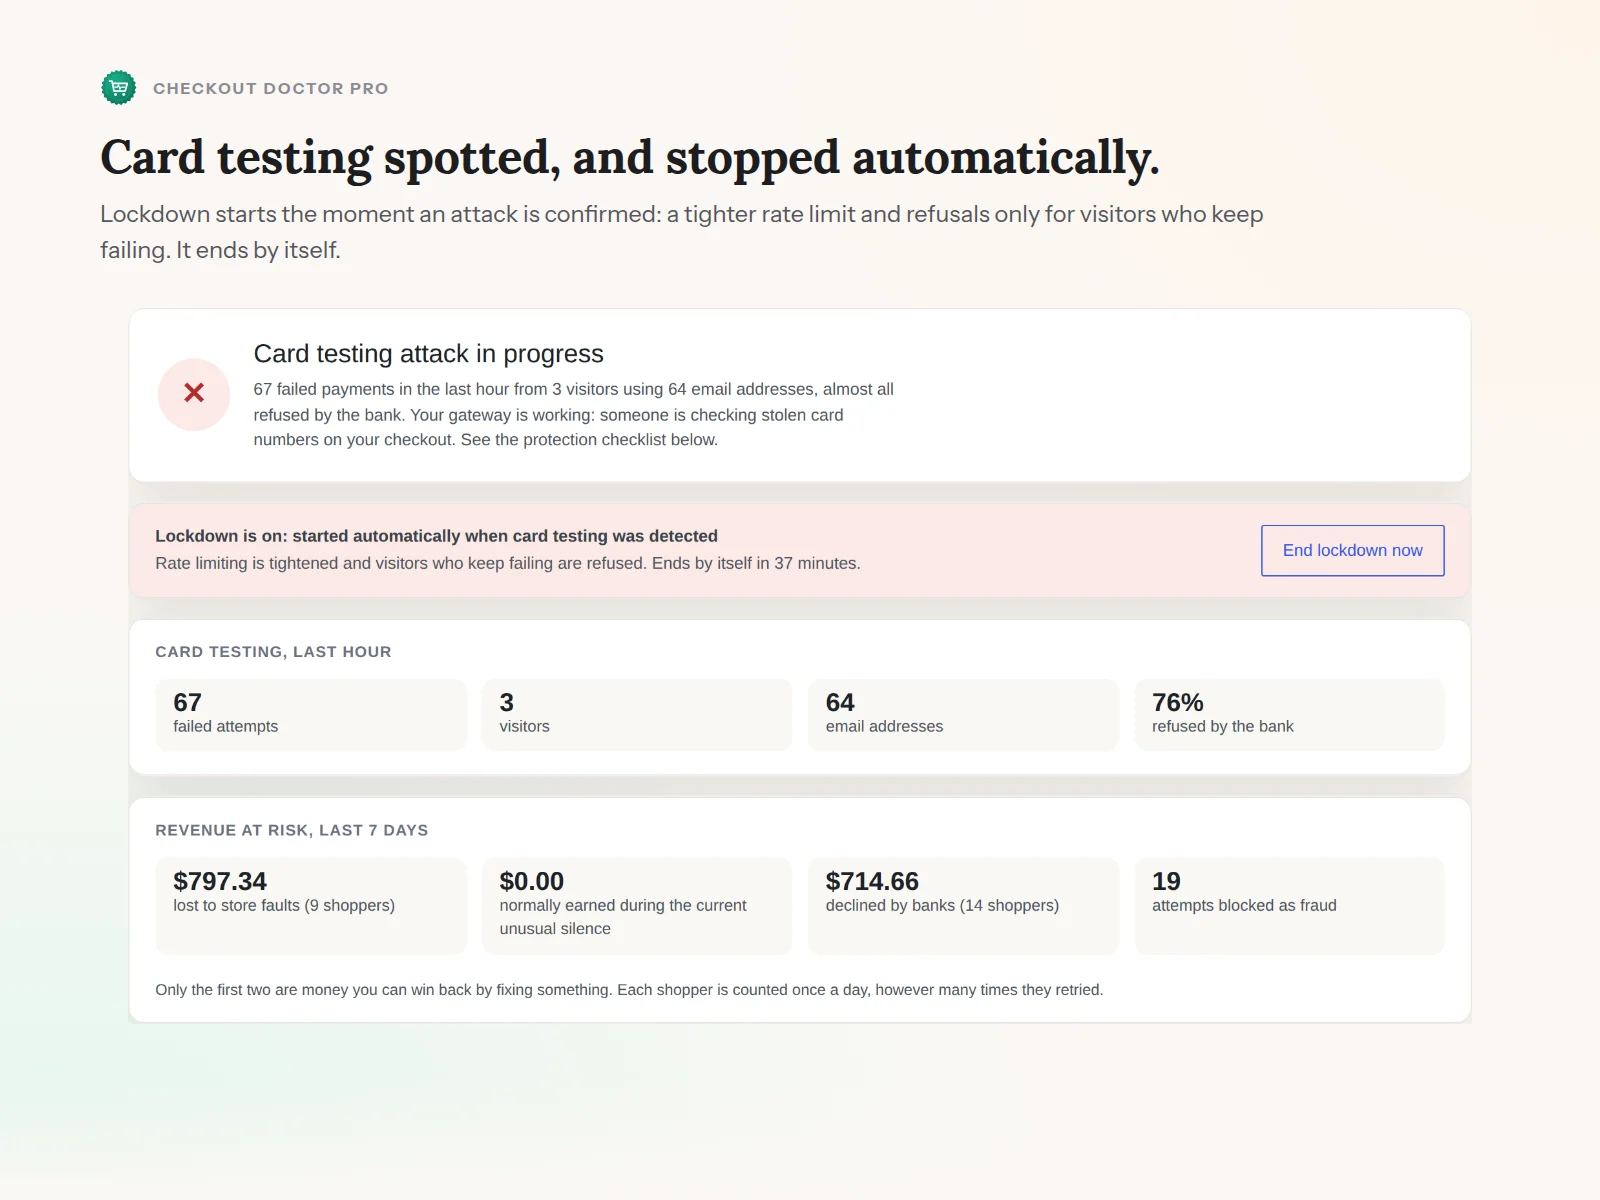
Atak wykryty i zatrzymany automatycznie, wraz z zagrożonym przychodem.
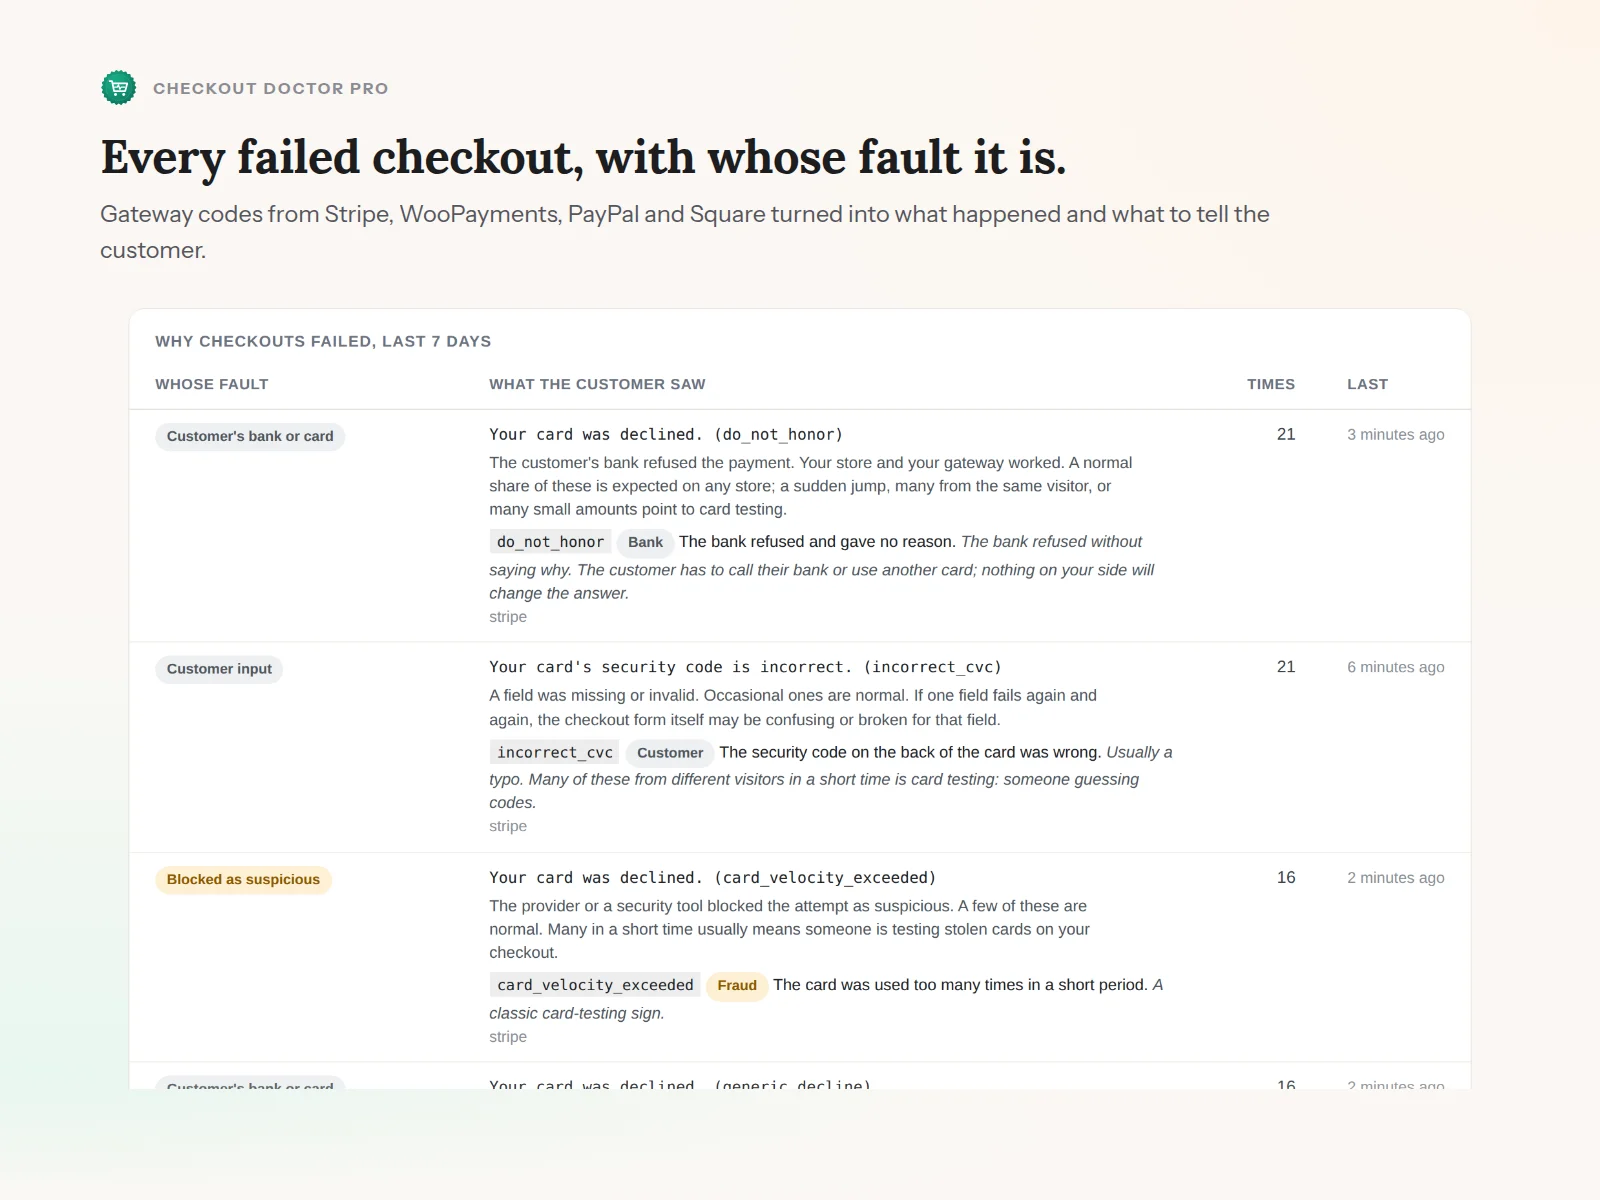
Każde nieudane zamówienie, czyja to wina i co oznacza kod bramki płatności.
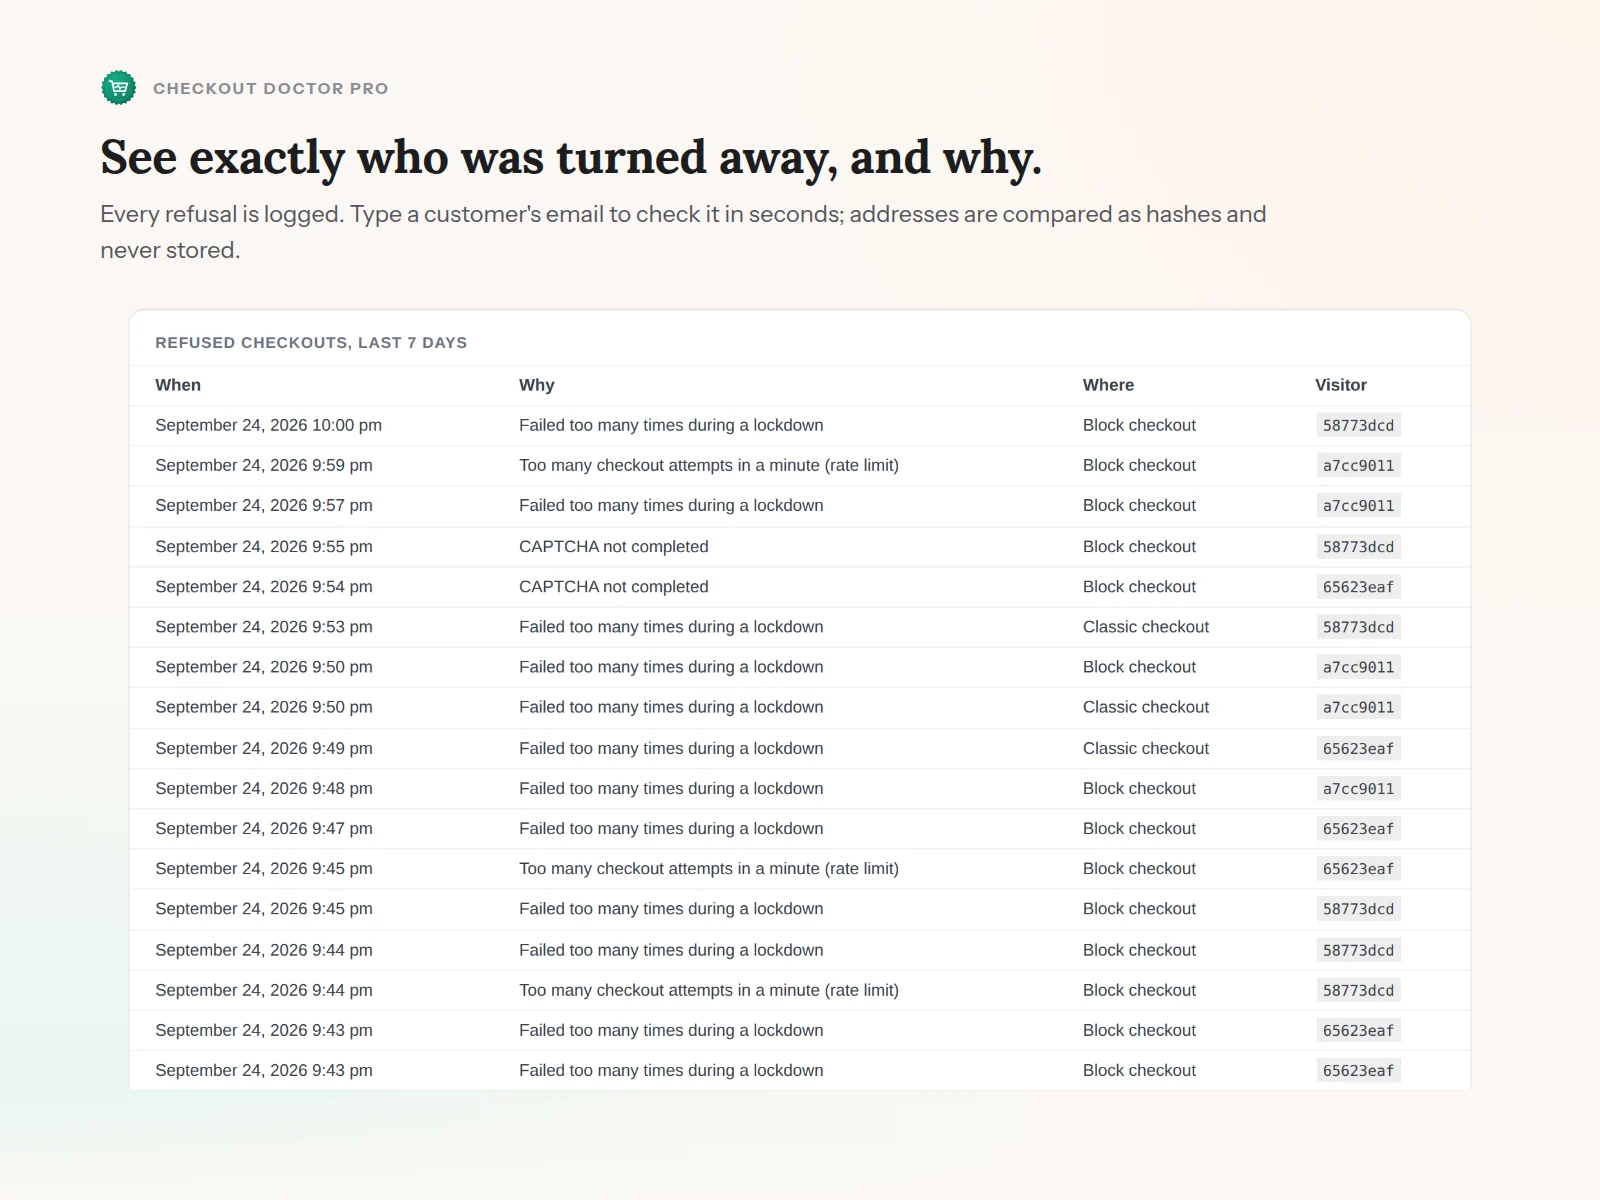
Dokładnie kto został odrzucony, kiedy i dlaczego.
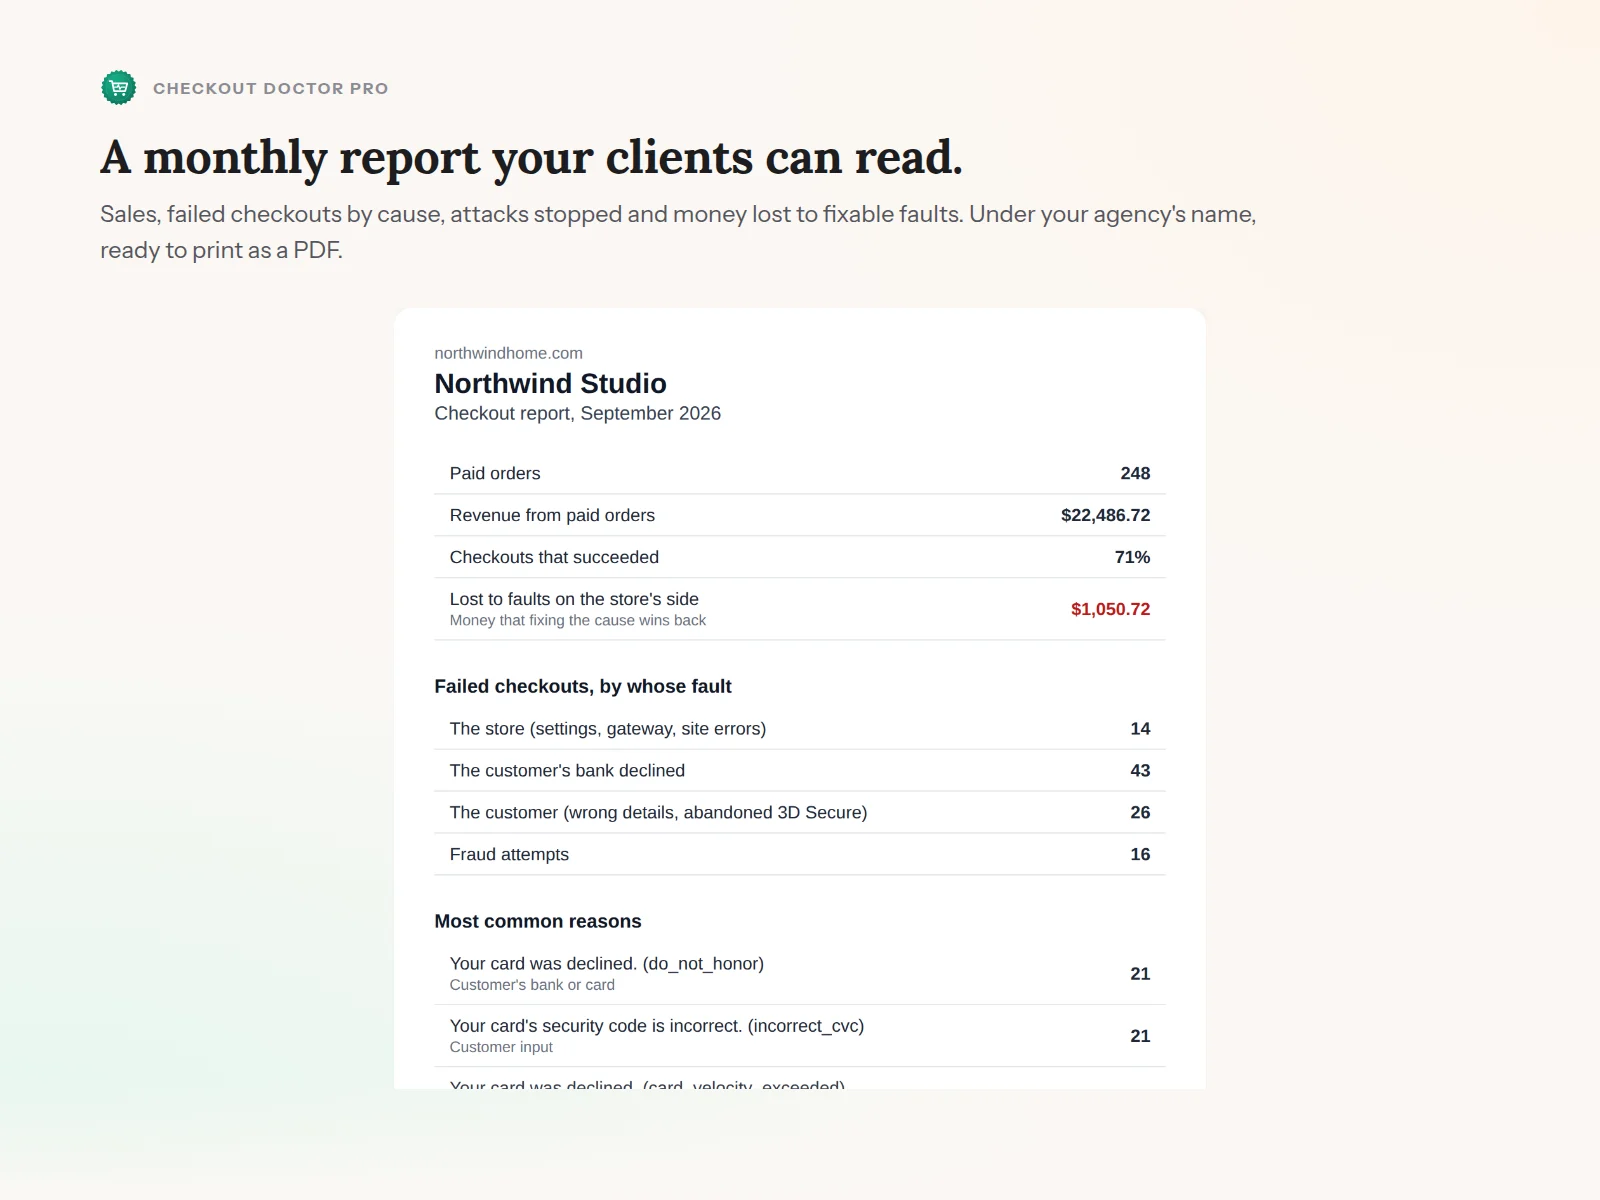
Raport miesięczny pod Twoją własną nazwą.
Zapisuje komunikat o błędzie, który faktycznie wyświetlił się klientowi, z bloku zamówienia, klasycznego zamówienia i nieudanych zamówień, przy każdej metodzie płatności.
Dane kart, imiona i nazwiska ani adresy nie są zapisywane. Adresy IP i e-mail są przechowywane wyłącznie jako hasze, a zapisy są usuwane po 90 dniach.
Wyłącznie odczytuje dane, dopóki nie włączysz blokady w Pro. Wszystko działa na Twoim własnym serwerze; żadne dane zamówień nie opuszczają sklepu.
Wiedza o tym, dlaczego zamówienia się nie udają i czyja to wina, pozostaje darmowa, na zawsze i bez limitów. Pro zatrzymuje ataki i pokazuje, ile kosztowały.
7-dniowa gwarancja zwrotu pieniędzy.
Ceny w USD, rozliczenie roczne. Pro działa do końca opłaconego roku.
Nieudane zamówienie w WooCommerce nie mówi prawie nic. Ten sam czerwony status oznacza literówkę klienta, odmowę banku, wygasły klucz API, przez który przepada każda sprzedaż, i bota, który próbuje tysiąca skradzionych kart. Właściciele sklepów dowiadują się, co to było, dopiero po kilku dniach, z e-maila od bramki płatności albo z obciążenia zwrotnego (chargebacku).
Checkout Doctor odpowiada na jedyne pytanie, które się liczy, w chwili, gdy problem się pojawia: co poszło nie tak i czy to ja mam to naprawić? A gdy chodzi o atak, Pro go zatrzymuje, nie odrzucając klientów, na których naprawdę Ci zależy.
Jest częścią rodziny Snagbane, obok Link Scanner i Cron Monitor.
Bez FTP i bez wiersza poleceń. Każdy zaczyna od darmowej wtyczki, także w przypadku Pro: Pro to niewielki dodatek, który działa na jej bazie, a nie jej zamiennik.
Przy włączonym WooCommerce przejdź do Wtyczki → Dodaj nową wtyczkę i wyszukaj „Snagbane Checkout Doctor”.
Kliknij Zainstaluj teraz, a następnie Włącz. Nie ma nic do skonfigurowania; wtyczka od razu zaczyna zapisywać dane i odczytuje ostatnie zamówienia, aby zbudować historię.
Znajdziesz go w WooCommerce → Checkout Doctor, z werdyktem w jednym zdaniu na samej górze.
Po zakupie Freemius wysyła e-mailem plik .zip wersji Pro i klucz licencyjny. Należy go wgrać w Wtyczki → Dodaj nową wtyczkę → Wgraj wtyczkę, włączyć i wkleić klucz, gdy pojawi się prośba.
Wymaga WordPressa 6.4+, PHP 7.4+ i WooCommerce 8.0+.
Zgubiono e-mail z kluczem? Można go w każdej chwili odzyskać w portalu klienta Freemius.
Instalacja za darmo, pełna diagnoza i historia na zawsze za darmo, bez karty kredytowej.
Za darmo w oficjalnym katalogu wtyczek WordPress.org. Aktualizacje przychodzą przez kokpit WordPressa.
 Checkout Doctor