Una chiave API scaduta, una banca che rifiuta il pagamento o qualcuno che prova carte rubate sul tuo checkout: dalla schermata Ordini sembrano tutti uguali. Checkout Doctor li distingue gratuitamente e ti dice quali tocca a te risolvere. Pro ferma un attacco di card testing nel momento in cui inizia, senza bloccare i tuoi clienti reali.
Gratuito, senza limiti e senza scadenza · Nessuna carta di credito
Ogni negozio ha pagamenti non riusciti. La maggior parte dipende dalla banca del cliente o da un errore di battitura, e non c'è nulla da correggere. Alcuni significano che il tuo checkout non funziona per nessuno, e un'improvvisa raffica di errori di solito indica un attacco. Checkout Doctor legge l'errore che ogni cliente ha visto davvero e classifica ogni checkout non riuscito in base a chi ne è la causa.
Una chiave API errata o scaduta, un account non attivato, un errore del sito. Finché non lo risolvi, colpisce ogni cliente, per questo è la prima cosa che ti viene segnalata.
Molti piccoli rifiuti in poco tempo da pochi visitatori o da email usa e getta. Il tuo gateway funziona: qualcuno sta verificando carte rubate.
Fondi insufficienti, codice di sicurezza errato, carta scaduta. È normale in qualsiasi negozio, e nulla di ciò che fai tu può cambiarlo.
Impara il ritmo normale del tuo negozio e ti avvisa quando un periodo di silenzio è insolito, anche se nessun pagamento è fallito.
Funziona con il checkout a blocchi e con il checkout classico, con qualsiasi gateway di pagamento e con HPOS.
La versione gratuita ti dice cosa è andato storto e di chi è la causa. Pro ferma l'attacco, spiega i codici del gateway e ti dice quanto ti costa.
Appena il card testing è confermato, Pro rende più rigida la limitazione della frequenza del checkout di WooCommerce e rifiuta solo i visitatori e le email che continuano a fallire. I nuovi clienti completano il checkout normalmente, e il blocco si disattiva da solo dopo il tempo che scegli.
Cloudflare Turnstile, hCaptcha o Google reCAPTCHA nel checkout a blocchi e in quello classico. Attivalo solo durante un blocco di sicurezza, così normalmente i clienti reali non lo vedono mai. La configurazione richiede cinque minuti, con i passaggi spiegati nel plugin.
Ogni checkout rifiutato viene registrato con il motivo. Quando un cliente ti chiama, inserisci la sua email e vedi subito se è stato rifiutato. Gli indirizzi vengono confrontati come hash e non vengono mai conservati.
do_not_honor, INSTRUMENT_DECLINED, api_key_expired: i codici di Stripe, WooPayments, PayPal e Square tradotti in cosa è successo, a chi tocca intervenire e cosa dire al cliente.
Vendite, checkout non riusciti per causa, attacchi fermati e denaro perso per problemi risolvibili, il 1° di ogni mese. Riporta solo il tuo nome, così un'agenzia può inviarlo come proprio, oppure salvarlo in PDF.
Slack, Discord o qualsiasi webhook, oltre all'email. Un avviso immediato quando inizia un blocco di sicurezza e un riepilogo giornaliero facoltativo di vendite ed errori.
Screenshot presi dal plugin reale, durante un attacco di card testing su un negozio demo.
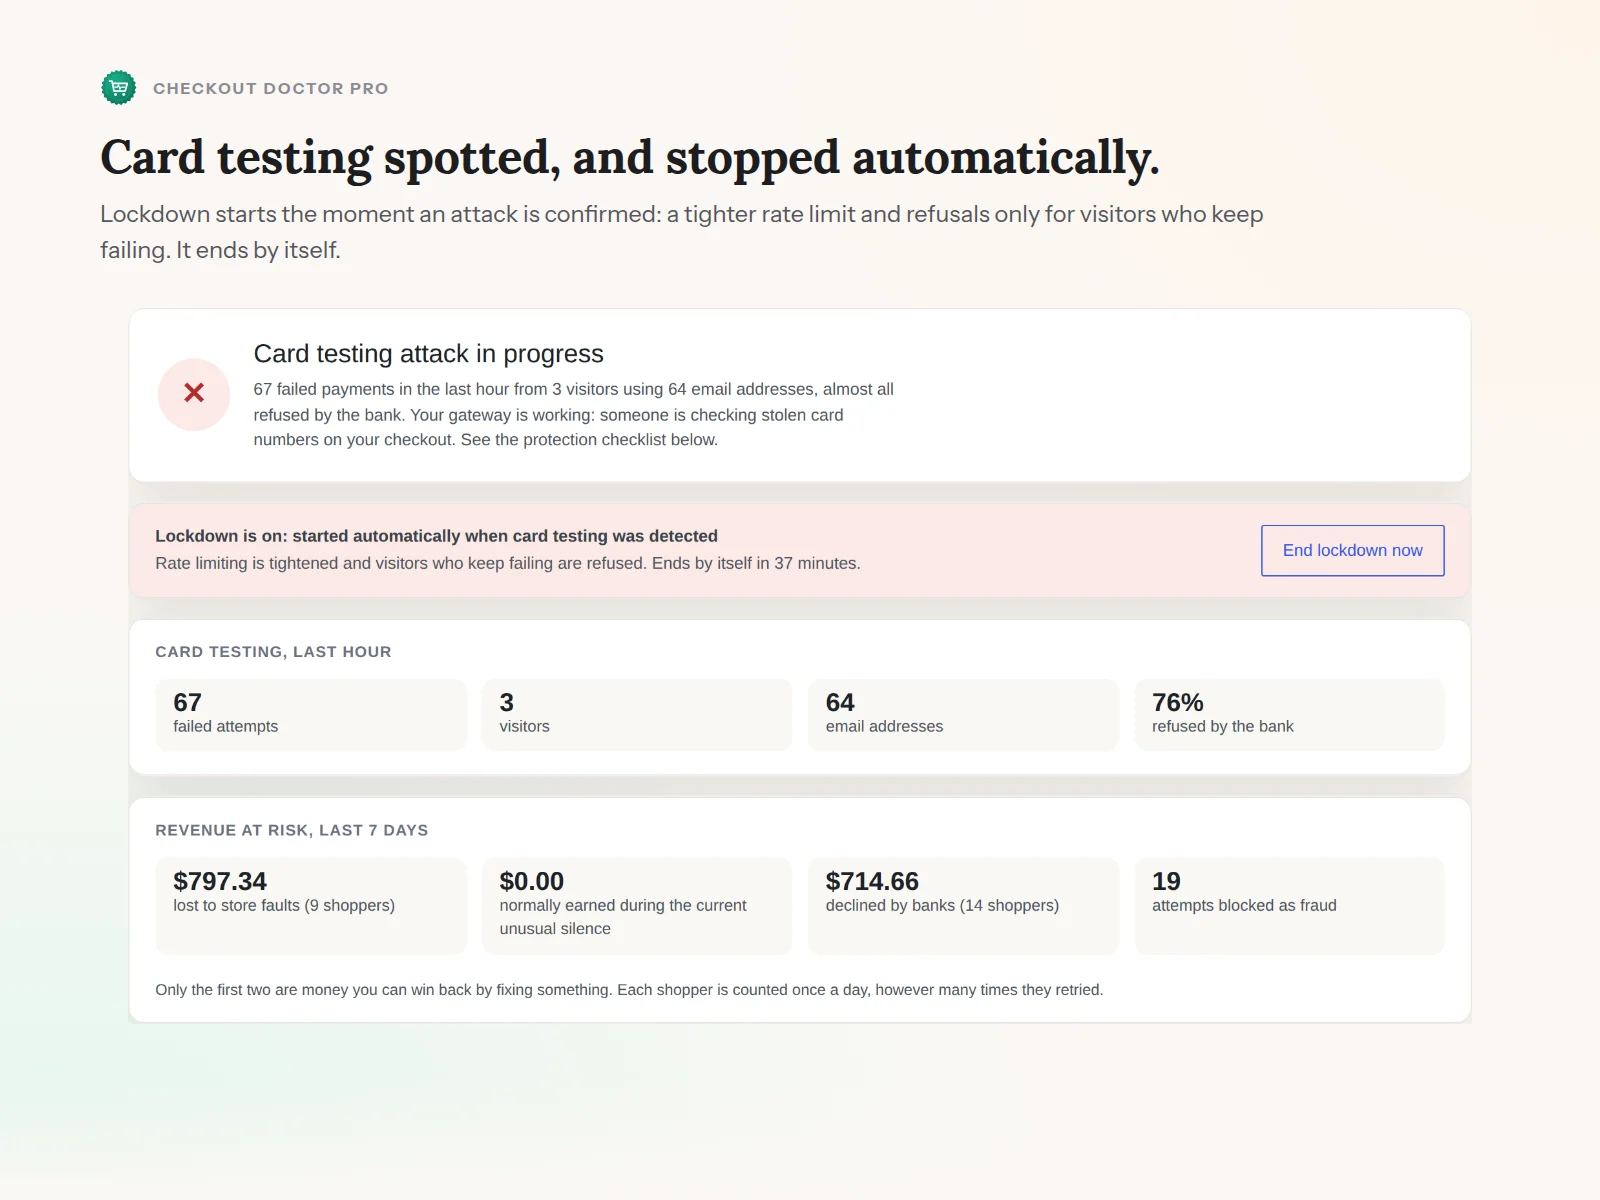
Un attacco individuato e fermato automaticamente, con le entrate a rischio.
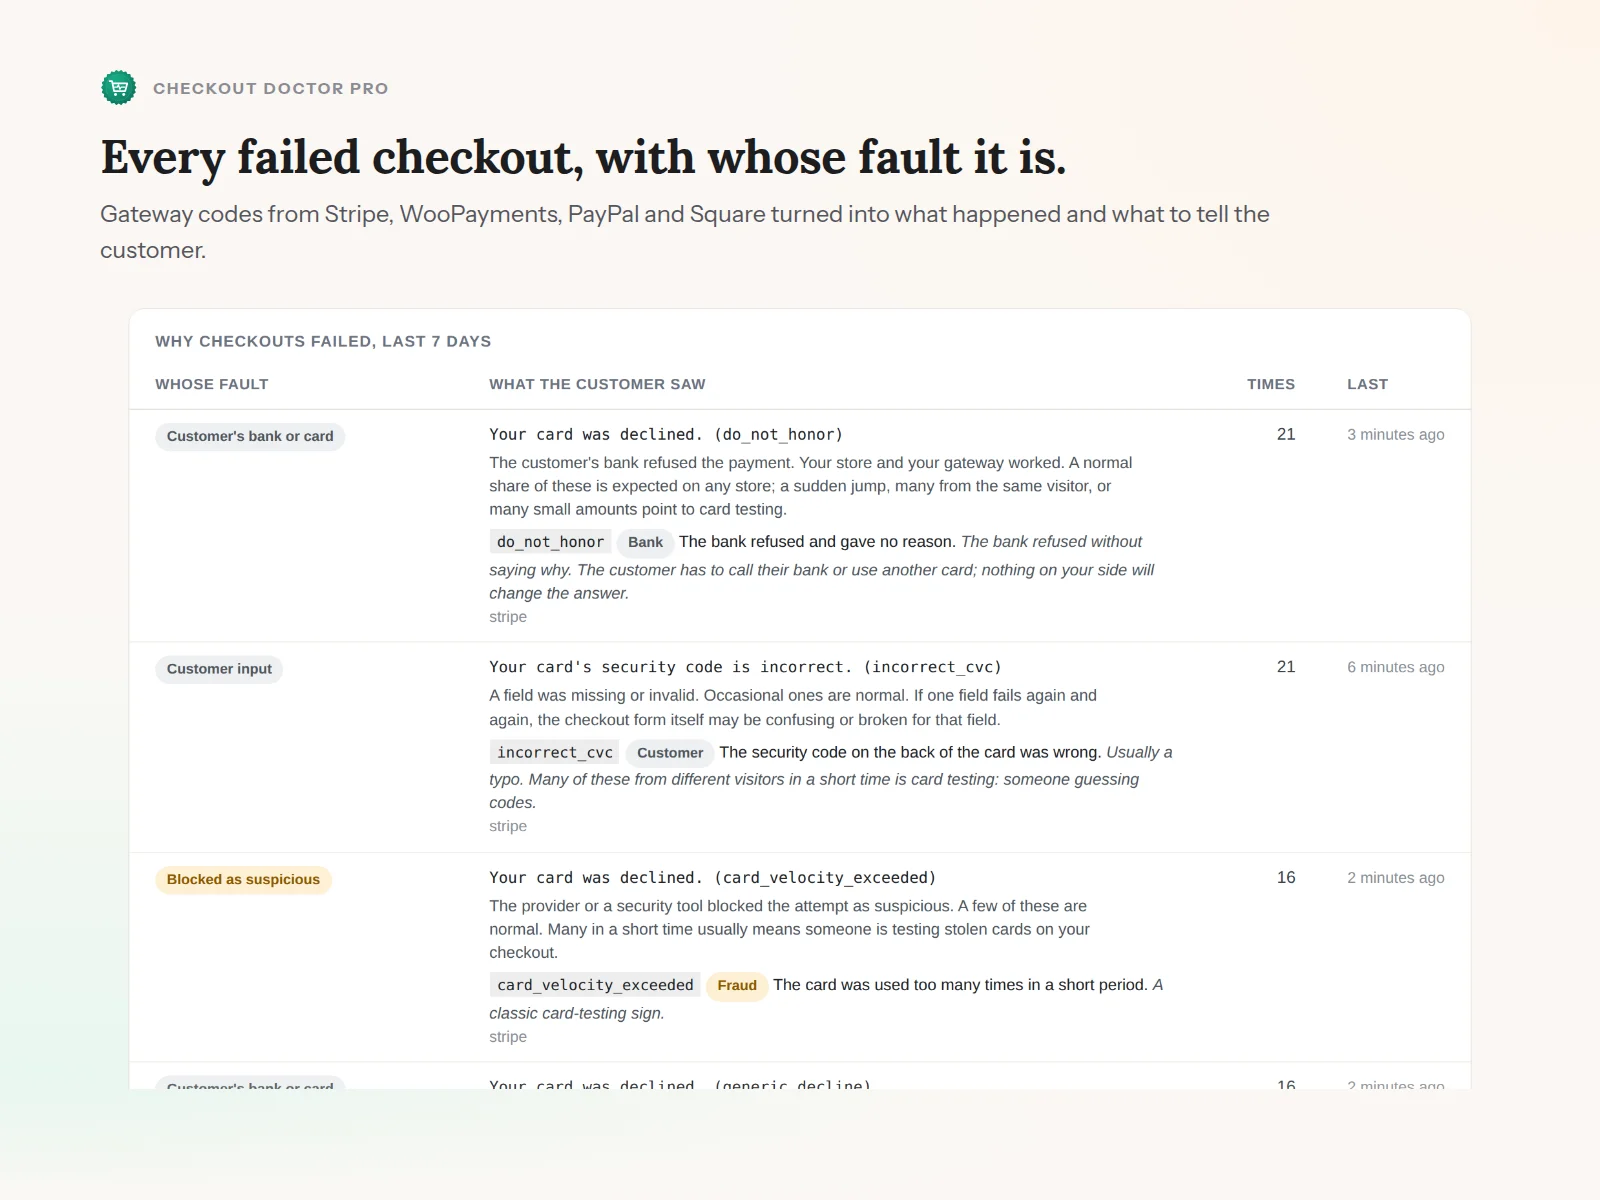
Ogni checkout non riuscito, di chi è la causa e cosa significa il codice del gateway.
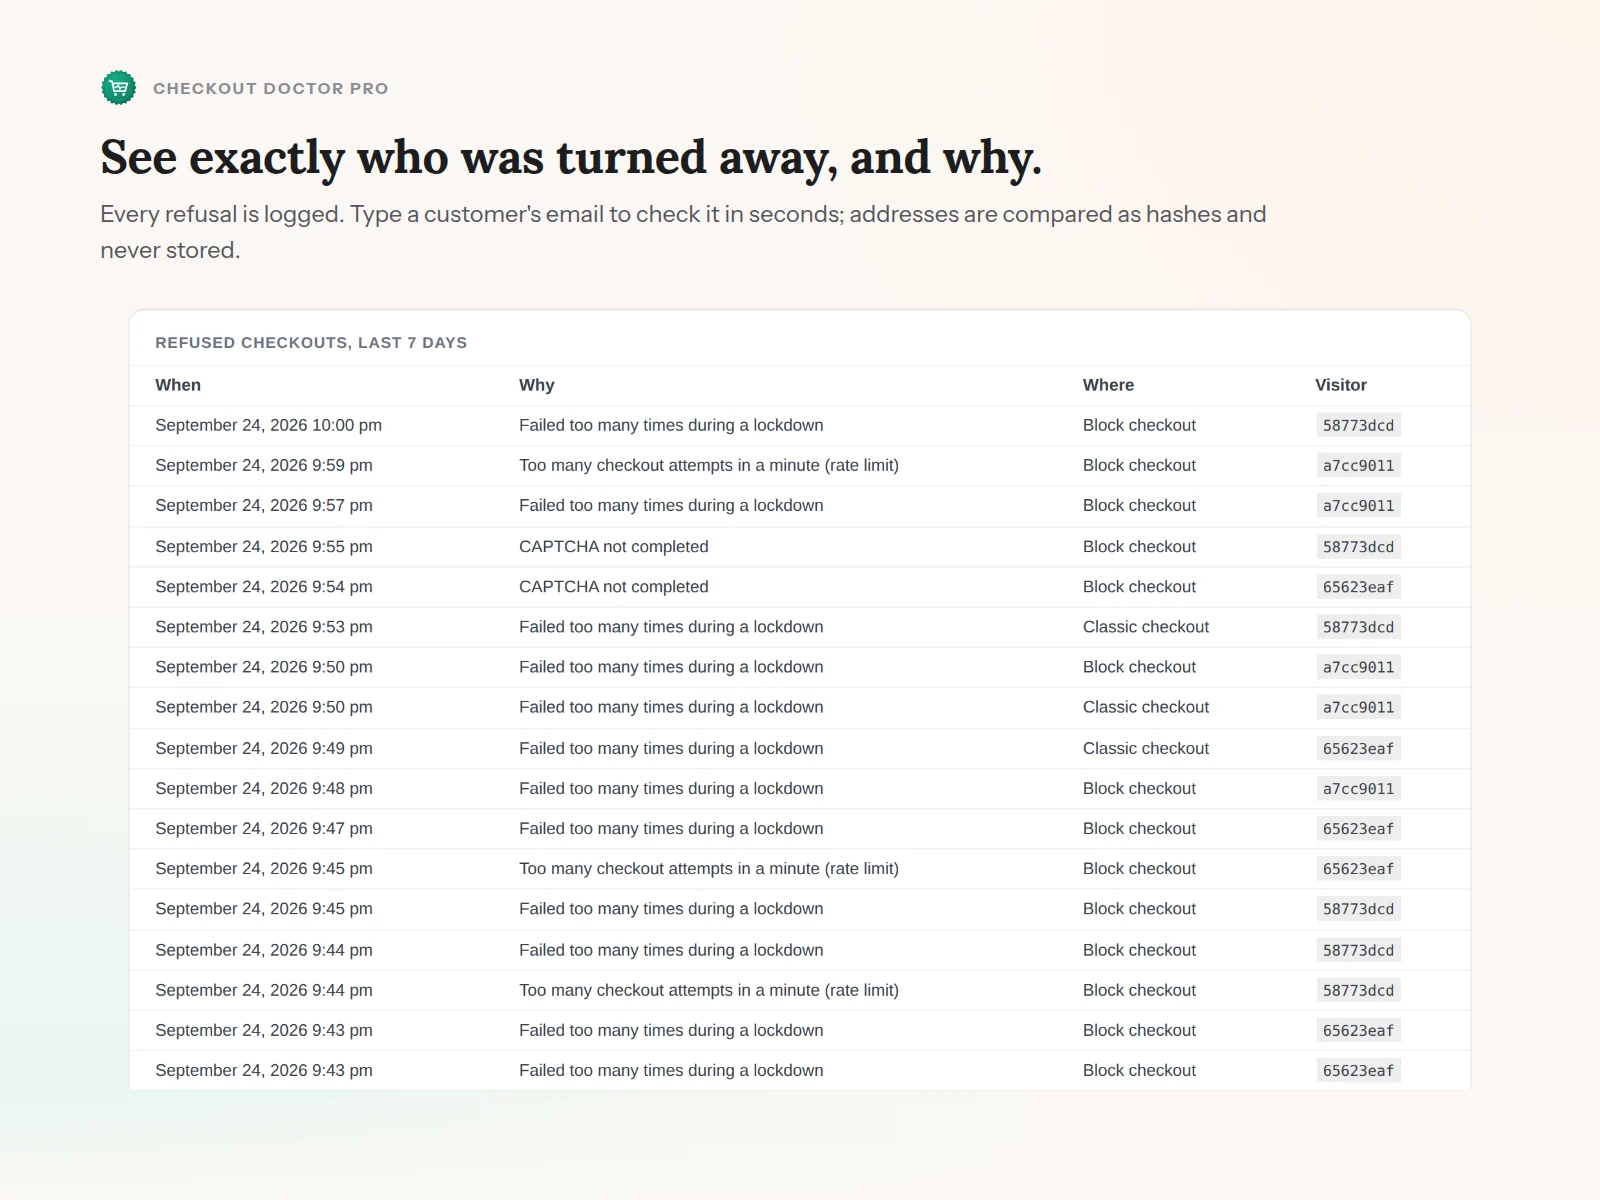
Esattamente chi è stato respinto, quando e perché.
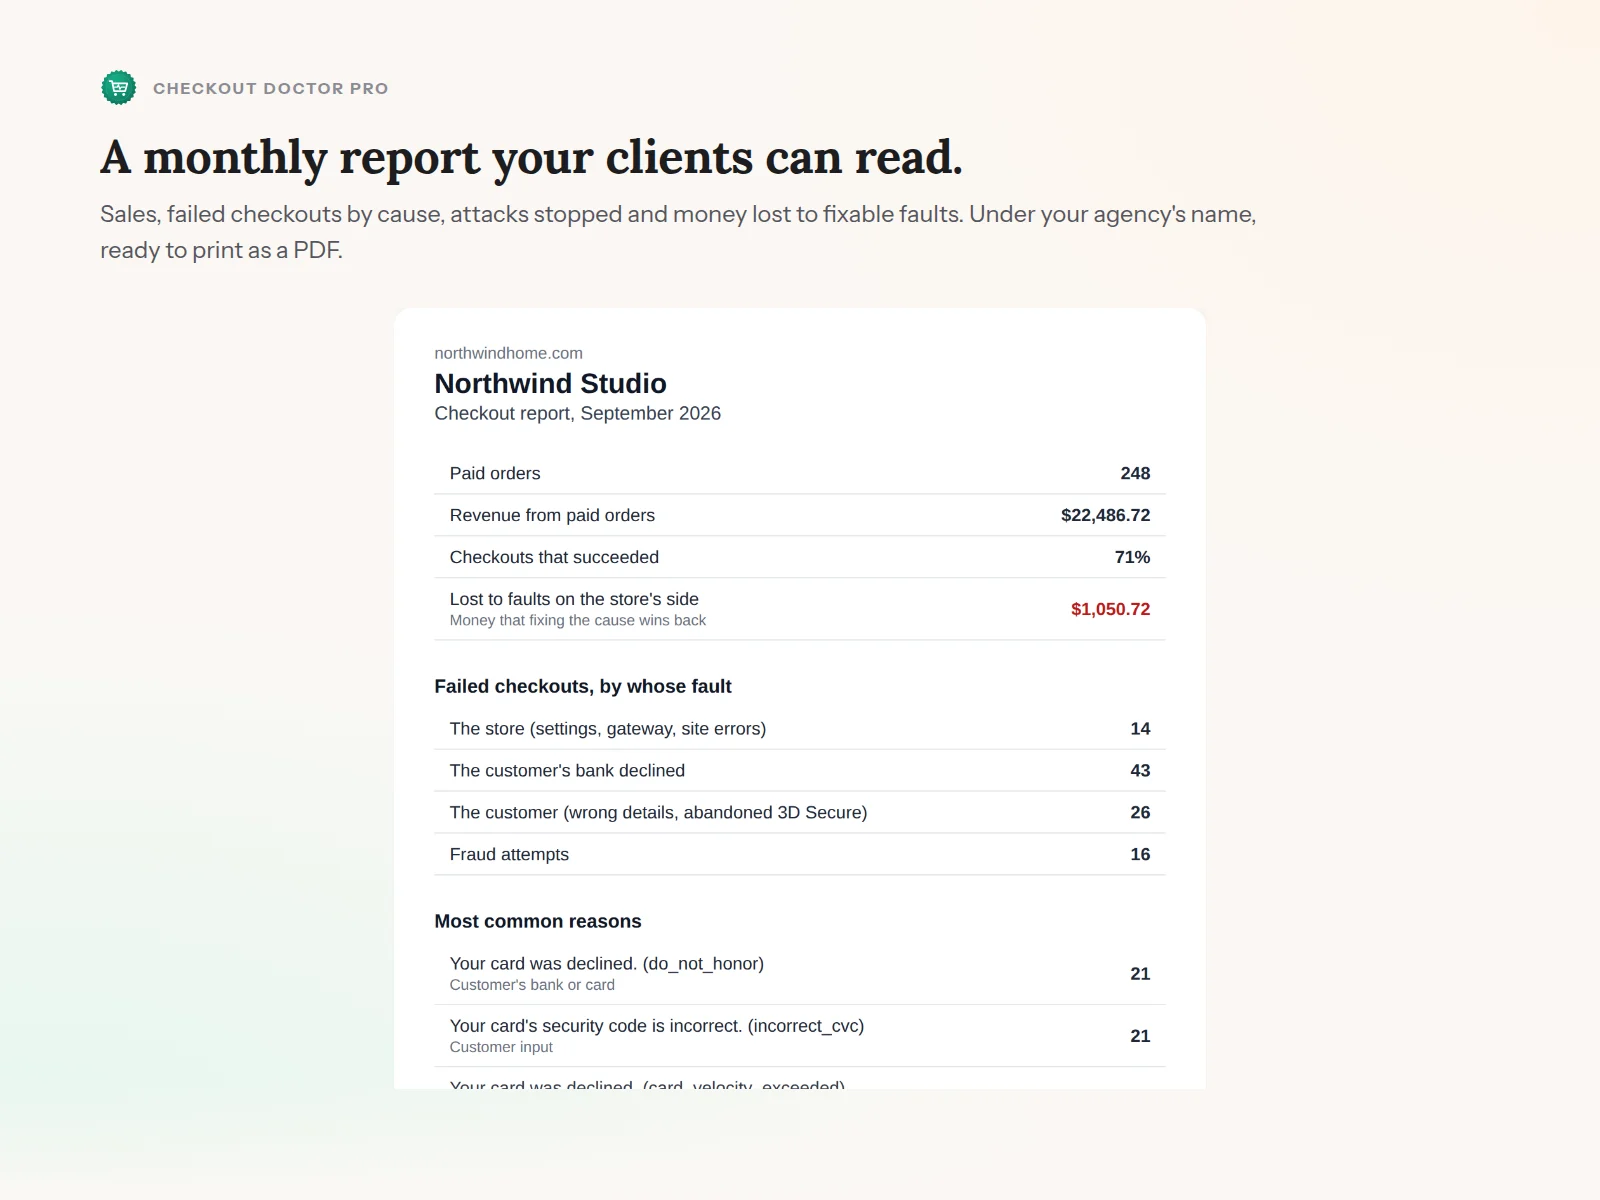
Il report mensile, con il tuo nome.
Registra il messaggio di errore che il checkout ha effettivamente mostrato, dal checkout a blocchi, dal checkout classico e dagli ordini falliti, con qualsiasi metodo di pagamento.
Non vengono conservati dati delle carte, nomi o indirizzi. Gli indirizzi IP ed email vengono conservati solo come hash, e i dati vengono eliminati dopo 90 giorni.
Si limita a leggere finché non attivi il blocco di sicurezza di Pro. Tutto viene eseguito sul tuo server; nessun dato degli ordini lascia il tuo negozio.
Sapere perché i checkout falliscono e di chi è la causa resta gratuito, per sempre e senza limiti. Pro ferma gli attacchi e ti dice quanto costano.
Garanzia soddisfatti o rimborsati di 7 giorni.
Prezzi in USD, fatturazione annuale. Pro continua a funzionare fino alla fine dell'anno che hai pagato.
Un ordine fallito in WooCommerce non ti dice quasi nulla. Lo stesso stato rosso copre l'errore di battitura di un cliente, il rifiuto di una banca, una chiave API scaduta che ti sta facendo perdere ogni vendita e un bot che prova mille carte rubate. I titolari dei negozi scoprono di cosa si trattava giorni dopo, da un'email del gateway o da un chargeback.
Checkout Doctor risponde all'unica domanda che conta nel momento in cui succede: cosa è andato storto, e tocca a me risolverlo? E quando si tratta di un attacco, Pro lo ferma senza respingere i clienti che vuoi davvero.
Fa parte della famiglia Snagbane, insieme a Link Scanner e Cron Monitor.
Niente FTP e nessuna riga di comando. Si parte tutti dal plugin gratuito, anche con Pro: Pro è un piccolo componente aggiuntivo che si appoggia su di esso, non lo sostituisce.
Con WooCommerce attivo, vai su Plugin → Aggiungi plugin e cerca “Snagbane Checkout Doctor”.
Clicca su Installa ora, poi su Attiva. Non c'è nulla da configurare: inizia subito a registrare e legge i tuoi ordini recenti per ricostruire la cronologia.
Lo trovi in WooCommerce → Checkout Doctor, con un verdetto di una frase in cima alla pagina.
Dopo l'acquisto, Freemius ti invia via email lo .zip Pro e una chiave di licenza. Caricalo da Plugin → Aggiungi plugin → Carica plugin, attivalo e incolla la chiave quando richiesto.
Richiede WordPress 6.4+, PHP 7.4+ e WooCommerce 8.0+.
Hai perso l'email con la chiave? Puoi recuperarla in qualsiasi momento dal portale clienti di Freemius.
Installazione gratuita, gratis per sempre per la diagnosi completa e la cronologia, nessuna carta di credito.
Gratis nella directory ufficiale dei plugin di WordPress.org. Gli aggiornamenti arrivano dalla bacheca di WordPress.
 Checkout Doctor