Uma chave de API expirada, um banco que diz não ou alguém testando cartões roubados no seu checkout: na tela de Pedidos, tudo parece igual. O Checkout Doctor diferencia esses casos de graça e diz quais cabe a você corrigir. O Pro para um ataque de teste de cartões assim que ele começa, sem bloquear seus clientes reais.
Grátis, sem limites e sem prazo · Sem cartão de crédito
Toda loja tem pagamentos com falha. A maioria vem do banco do cliente ou de um erro de digitação, e não há nada a corrigir. Alguns significam que o seu checkout está quebrado para todo mundo, e um acúmulo repentino deles geralmente indica um ataque. O Checkout Doctor lê o erro que cada cliente realmente viu e classifica cada falha por quem é o responsável.
Uma chave de API errada ou expirada, uma conta não ativada, um erro no site. Todos os clientes são afetados até você corrigir, por isso é o primeiro aviso que você recebe.
Muitas recusas pequenas em pouco tempo, vindas de poucos visitantes ou de e-mails descartáveis. Seu gateway funciona; alguém está testando cartões roubados.
Saldo insuficiente, código de segurança errado, cartão vencido. Normal em qualquer loja, e nada do seu lado vai mudar isso.
Ele aprende o ritmo normal da sua loja e avisa quando um período sem vendas foge do padrão, mesmo que nada tenha falhado.
Funciona com o checkout em blocos e o checkout clássico, com qualquer gateway de pagamento e com HPOS.
O Free diz o que deu errado e de quem é a culpa. O Pro para o ataque, explica os códigos do gateway e mostra quanto isso custa em dinheiro.
Assim que um teste de cartões é confirmado, o Pro reforça o próprio limite de tentativas no checkout do WooCommerce e recusa apenas os visitantes e e-mails que continuam falhando. Clientes novos finalizam a compra normalmente, e ela se desativa sozinha depois do tempo que você escolher.
Cloudflare Turnstile, hCaptcha ou Google reCAPTCHA no checkout em blocos e no clássico. Use-o só durante uma blindagem, e os clientes reais normalmente nunca o verão. A configuração leva cinco minutos, com os passos dentro do plugin.
Cada checkout recusado é registrado com o motivo. Quando um cliente ligar, digite o e-mail dele e veja na hora se ele foi recusado. Os endereços são comparados como hashes e nunca são armazenados.
do_not_honor, INSTRUMENT_DECLINED, api_key_expired: códigos do Stripe, WooPayments, PayPal e Square traduzidos em o que aconteceu, quem precisa agir e o que dizer ao cliente.
Vendas, checkouts com falha por causa, ataques barrados e dinheiro perdido com falhas corrigíveis, no dia 1º de cada mês. Ele leva apenas o seu nome, então uma agência pode enviá-lo como seu, ou salvá-lo em PDF.
Slack, Discord ou qualquer webhook, além do e-mail. Um alerta imediato quando uma blindagem começa e, opcionalmente, um resumo diário de vendas e falhas.
Capturas de tela do plugin real, durante um ataque de teste de cartões em uma loja de demonstração.
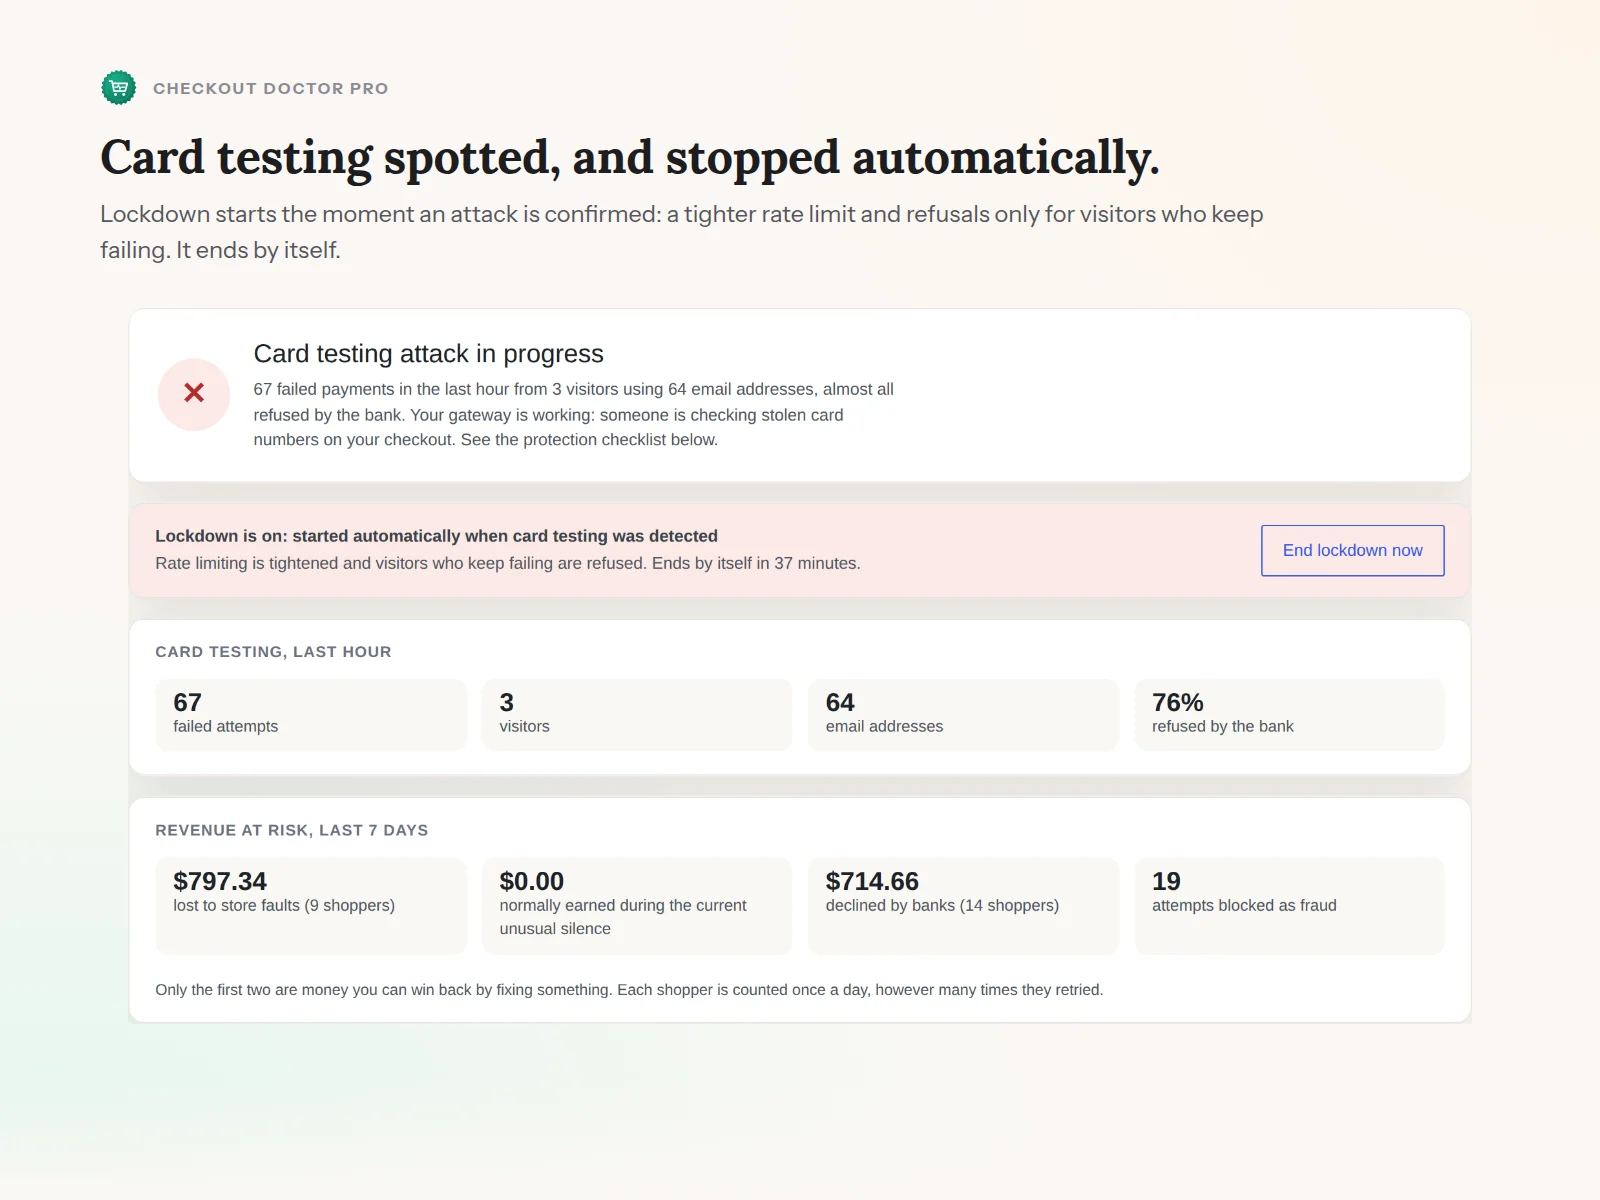
Um ataque detectado e barrado automaticamente, com a receita em risco.
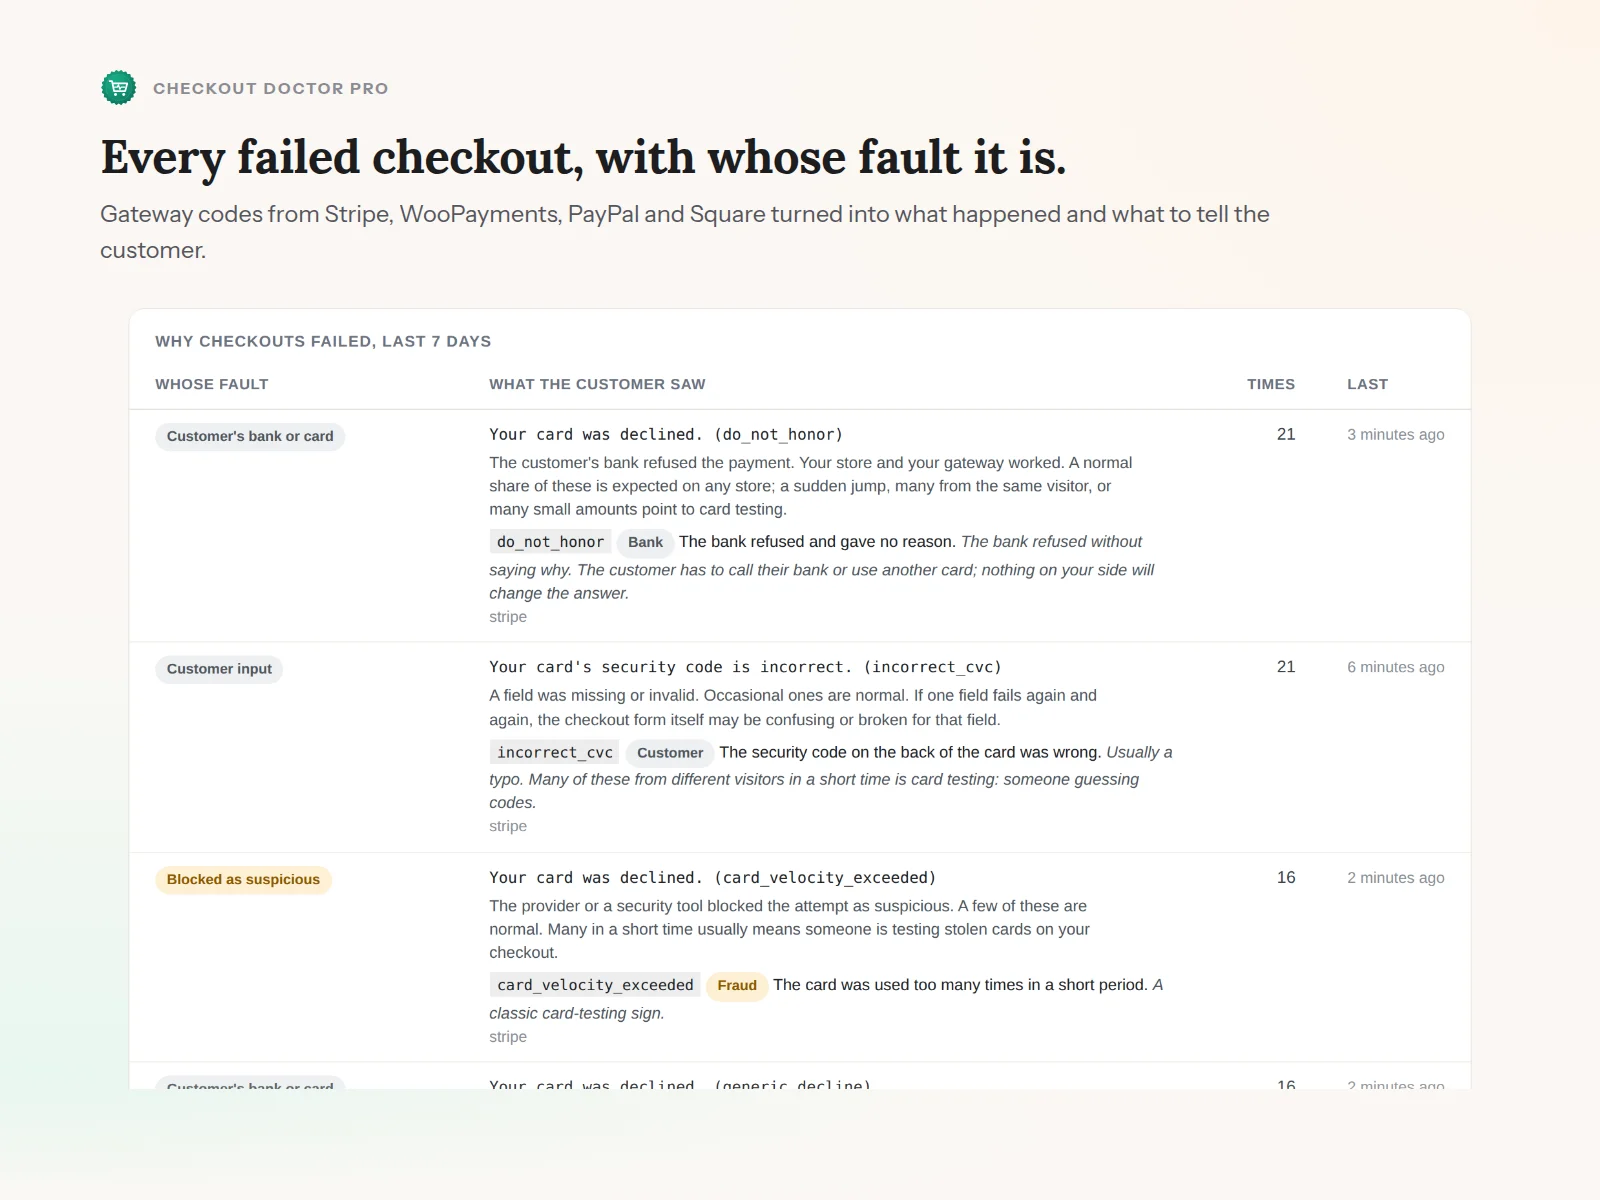
Cada checkout com falha, de quem é a culpa e o que significa o código do gateway.
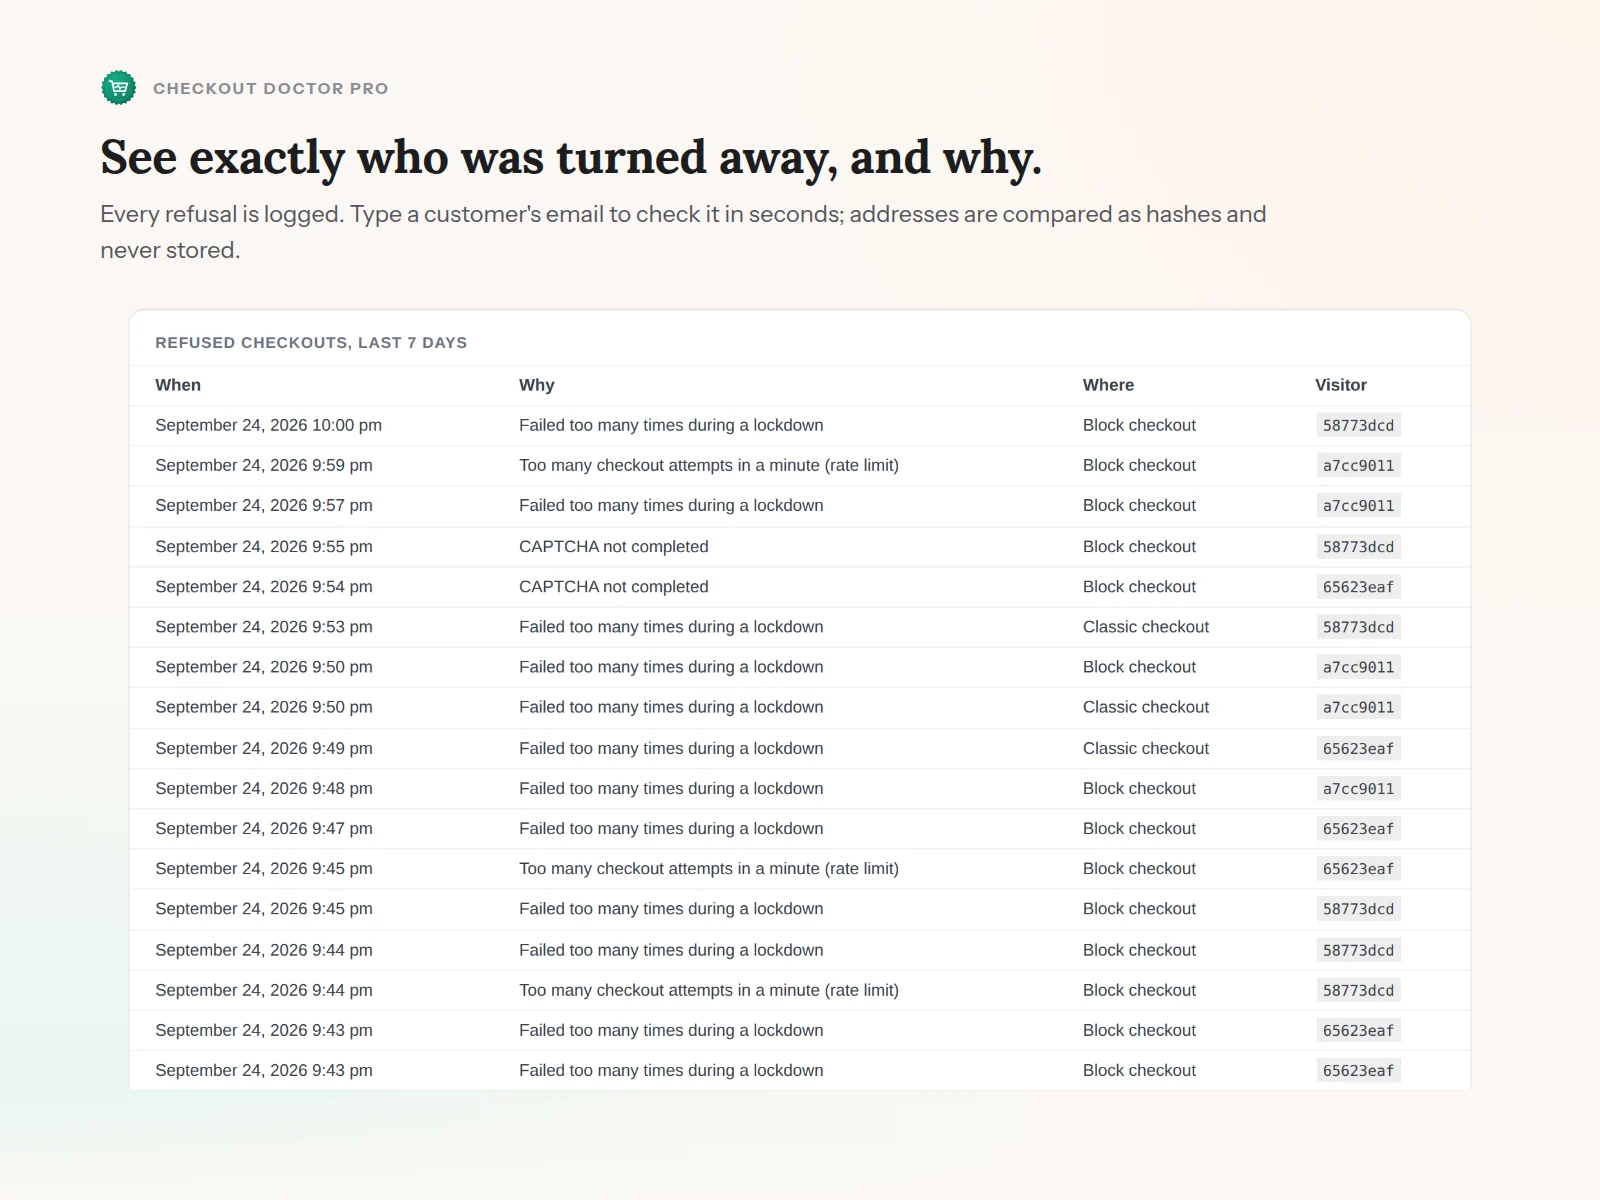
Exatamente quem foi recusado, quando e por quê.
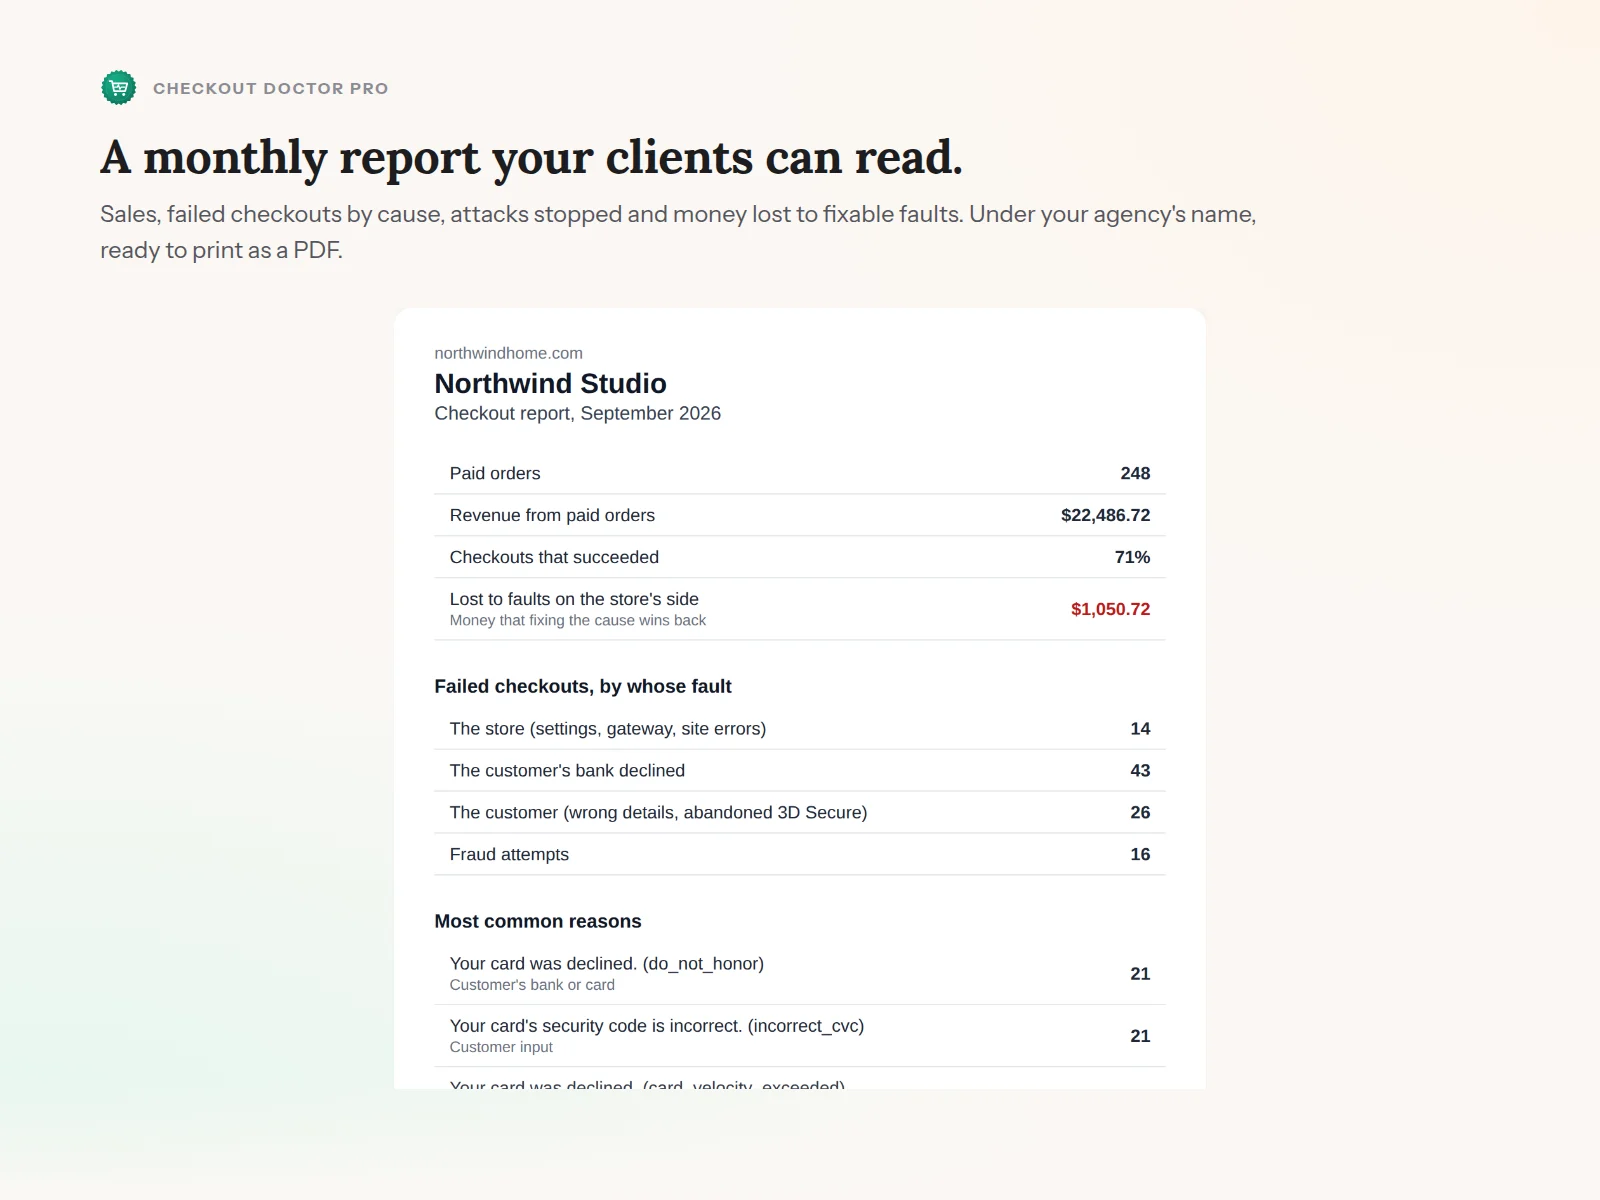
O relatório mensal, com o seu próprio nome.
Ele registra a mensagem de erro que o checkout realmente exibiu, no checkout em blocos, no checkout clássico e nos pedidos com falha, com qualquer método de pagamento.
Nenhum dado de cartão, nome ou endereço é armazenado. Endereços IP e de e-mail são guardados apenas como hashes, e os registros são excluídos após 90 dias.
Ele só faz leituras até você ativar a blindagem do Pro. Tudo roda no seu próprio servidor; nenhum dado de pedido sai da sua loja.
Saber por que o checkout falha e de quem é a culpa continua grátis, para sempre e sem limites. O Pro barra os ataques e mostra quanto eles custam.
Garantia de reembolso de 7 dias.
Preços em USD, cobrança anual. O Pro continua funcionando até o fim do ano que você pagou.
Um pedido com falha no WooCommerce quase não diz nada. O mesmo status vermelho cobre um erro de digitação do cliente, uma recusa do banco, uma chave de API expirada que está custando todas as vendas e um robô testando mil cartões roubados. Os lojistas só descobrem qual foi dias depois, por um e-mail do gateway ou por um chargeback.
O Checkout Doctor responde à única pergunta que importa no momento em que acontece: o que deu errado, e cabe a mim corrigir? E quando é um ataque, o Pro o barra sem recusar os clientes que você realmente quer.
Ele faz parte da família Snagbane, ao lado do Link Scanner e do Cron Monitor.
Sem FTP e sem linha de comando. Todo mundo começa com o plugin gratuito, mesmo com o Pro: o Pro é um complemento pequeno que roda em cima dele, não um substituto.
Com o WooCommerce ativo, vá em Plugins → Adicionar plugin e pesquise por “Snagbane Checkout Doctor”.
Clique em Instalar agora, depois em Ativar. Não há nada para configurar; ele começa a registrar na hora e lê seus pedidos recentes para montar o histórico.
Você o encontra em WooCommerce → Checkout Doctor, com um veredito de uma frase no topo.
Depois da compra, a Freemius envia por e-mail o .zip do Pro e uma chave de licença. Envie o arquivo em Plugins → Adicionar plugin → Enviar plugin, ative e cole a chave quando for pedido.
Requer WordPress 6.4+, PHP 7.4+ e WooCommerce 8.0+.
Perdeu o e-mail com sua chave? Recupere quando quiser no portal do cliente da Freemius.
Grátis para instalar, grátis para sempre para o diagnóstico completo e o histórico, sem cartão de crédito.
Grátis no diretório oficial de plugins do WordPress.org. As atualizações chegam pelo painel do WordPress.
 Checkout Doctor